Выполняем первые 10 заказов в игре HackHub
Разобрал основные команды терминала в HackHub и какие именно действия нужно производить, чтобы выполнить первые несколько заказов.
HackHub — новая игра для PC, в которой вы выступаете в роли хакера. Вам приходят разные заказы от клиентов. За их выполнение вы получаете деньги. Геймплей приближен к работе реальных хакеров, но не является полноценным симулятором их работы. По большей части к игре стоит относиться как к головоломке с хакерским флёром.
В этой статье я разберу первые 10 заказов. Первые из них могут показаться простыми, но чем дальше, тем больше приходится самому включать голову. Отмечу, что имена, коды, пароли и другая важная информация различается, поэтому не стоит слепо копировать информацию с моих скриншотов. Используйте мою статью, чтобы понять — что и как делать в этих и дальнейших заказах.
Заказ №1
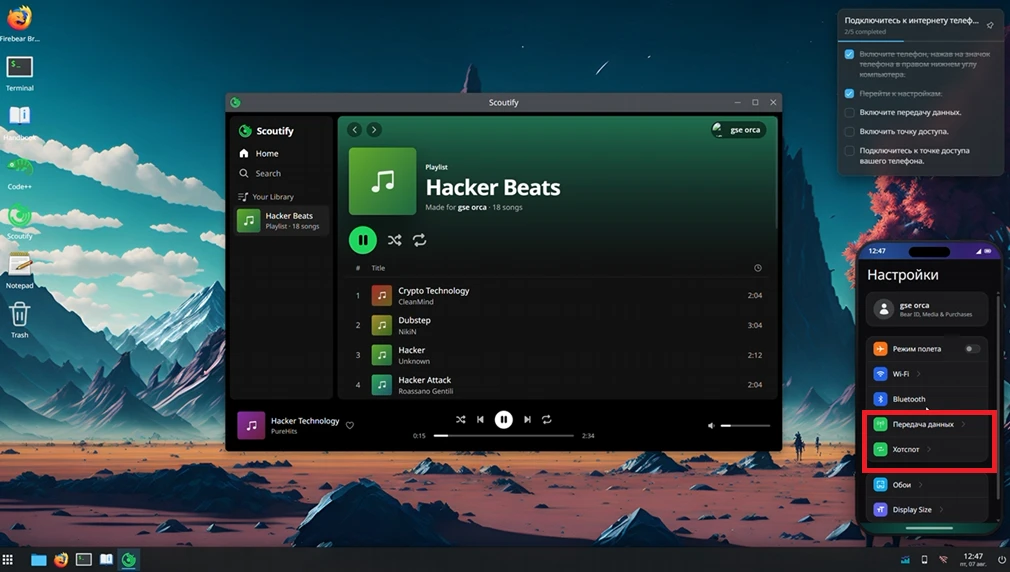
Нужно подключиться к беспроводной сети вашего смартфона. Для этого откройте его, войдите в «Настройки», включите передачу данных и хотспот.
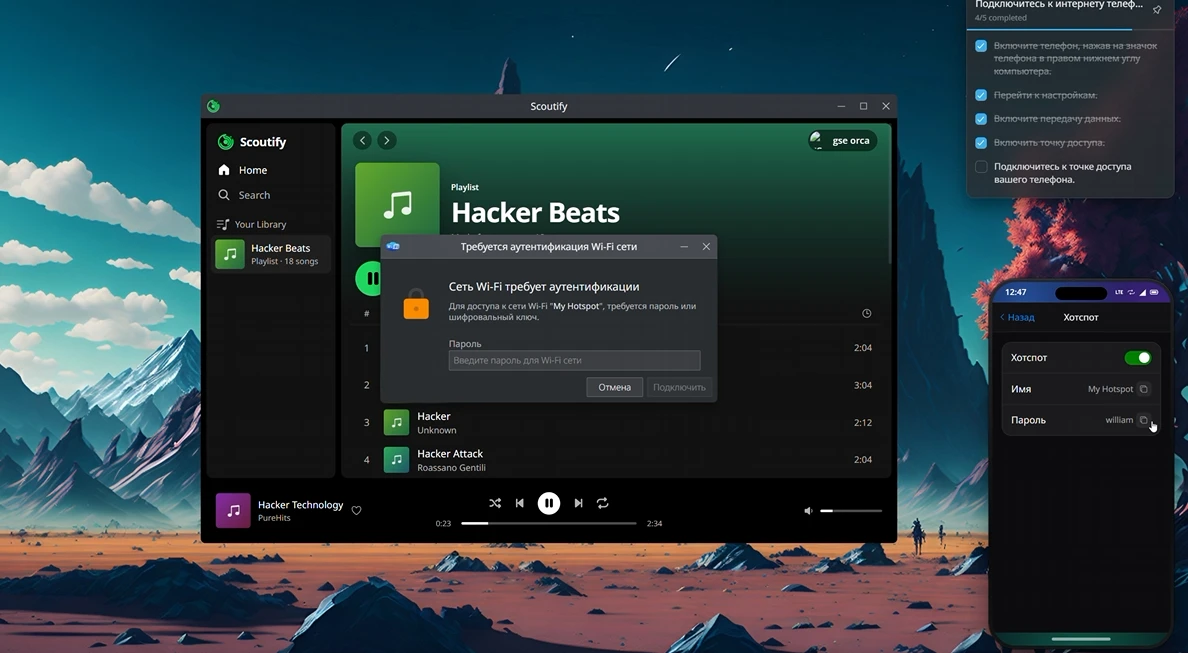
Теперь вы должны увидеть имя хотспота в разделе Wi-Fi. Введите пароль, указанный на телефоне (в моём случае — william).
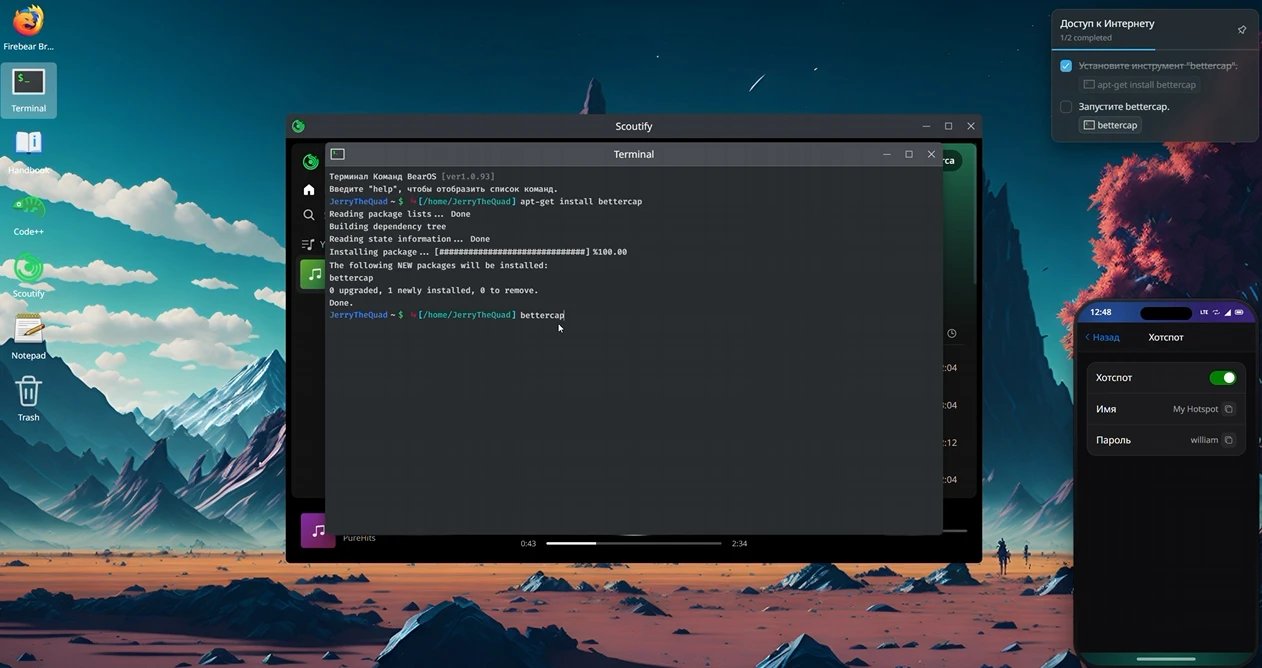
Доступ к Интернету
Откройте Terminal, установите и запустите программу bettercap.
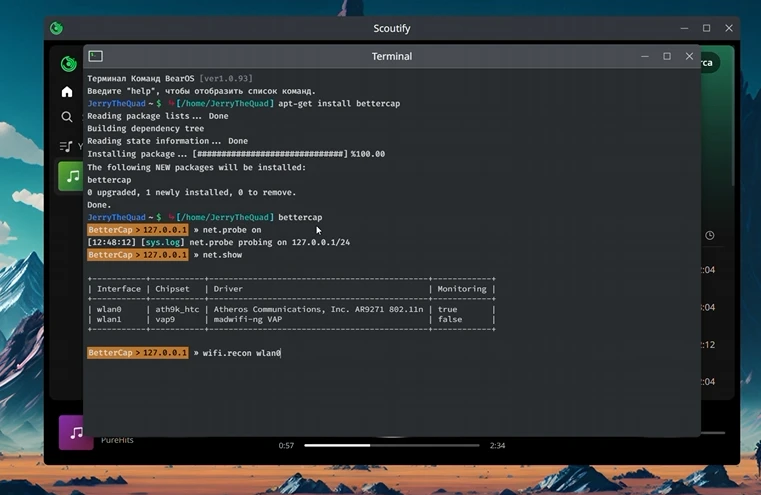
С помощью команды «net.show» просканируйте сеть и устройте разведку на интерфейс wlan0 с помощью команды «wifi.recon wlan0».
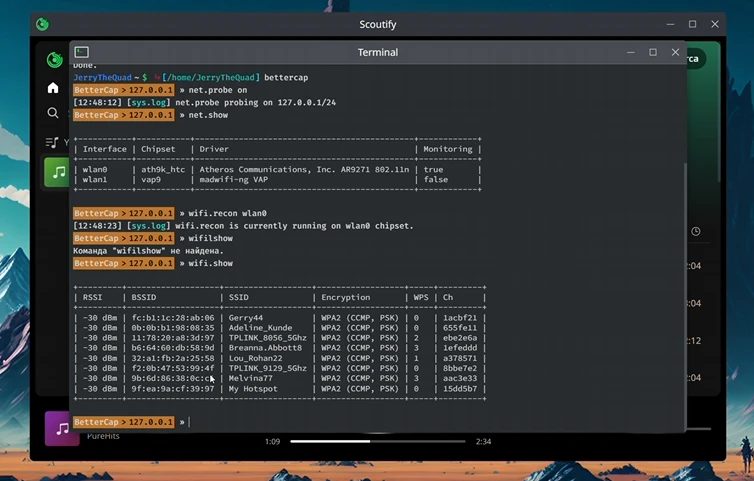
Введите команду «wifi.show». Это список Wi-Fi, к которым вы можете подключиться, если узнаете их пароль. Чем мы и займёмся. Чтобы это сделать, скопируйте одну из строк из BSSID и введите команду «set wifi.ap <BSSID>».
Это важно знать!
Перед тем, как будете взламывать пароль от Wi-Fi, проверьте, что сигнал до него сильный. Иначе при выходе в Интернет будет писать, что сигнал слабый и придётся взламывать другие Wi-Fi.
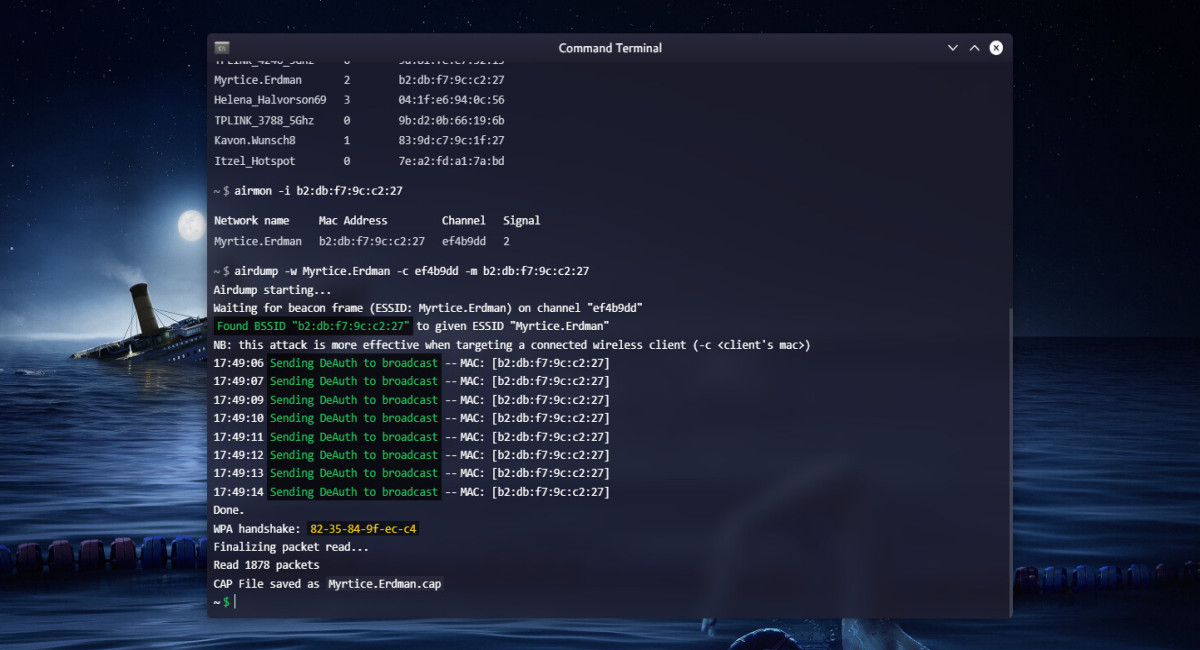
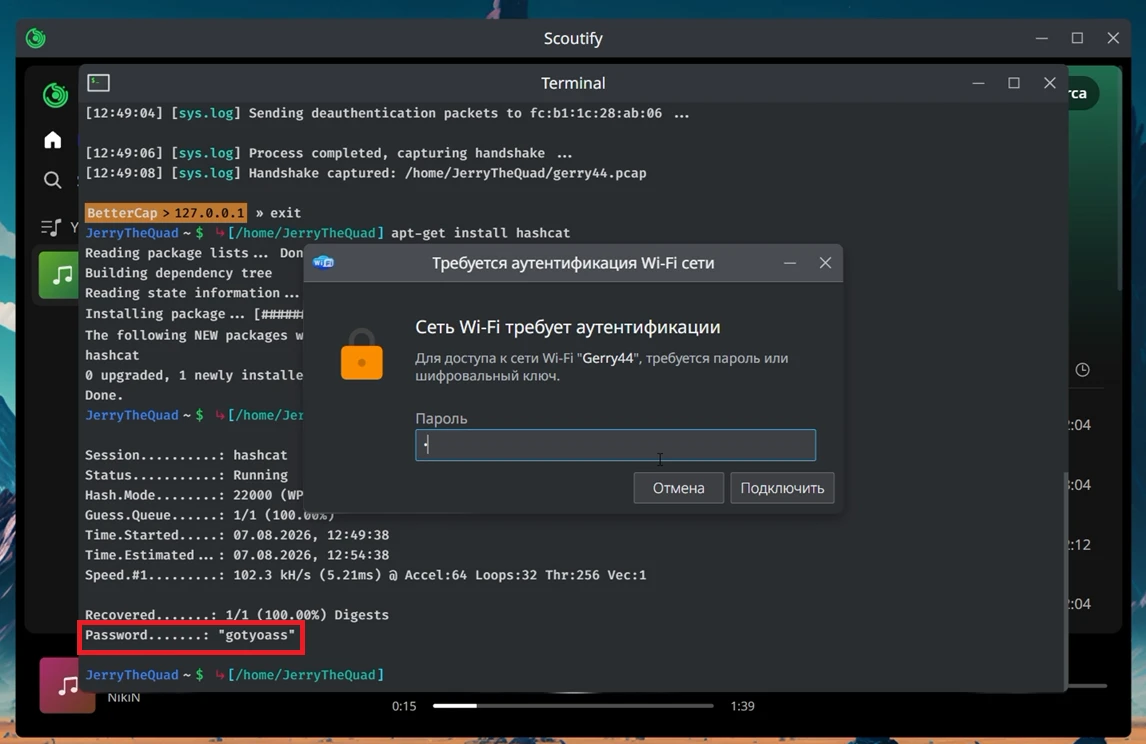
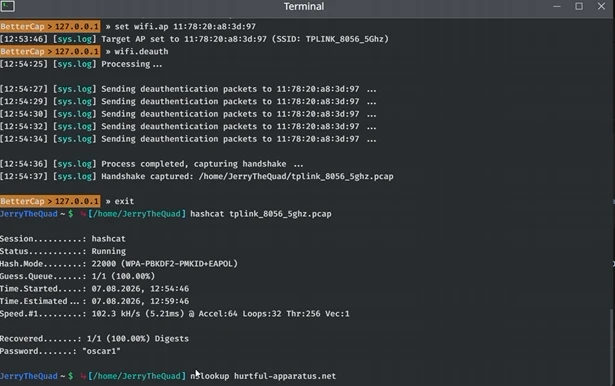
Осталось получить пароль с помощью команды «wifi.deauth». На вашем компьютере сохранится файл с расширением PCAP. Чтобы его расшифровать, нужно скачать программу hashcat.
С её помощью расшифруйте файл и получите пароль — «hashcat <файл>».
Конфигурация
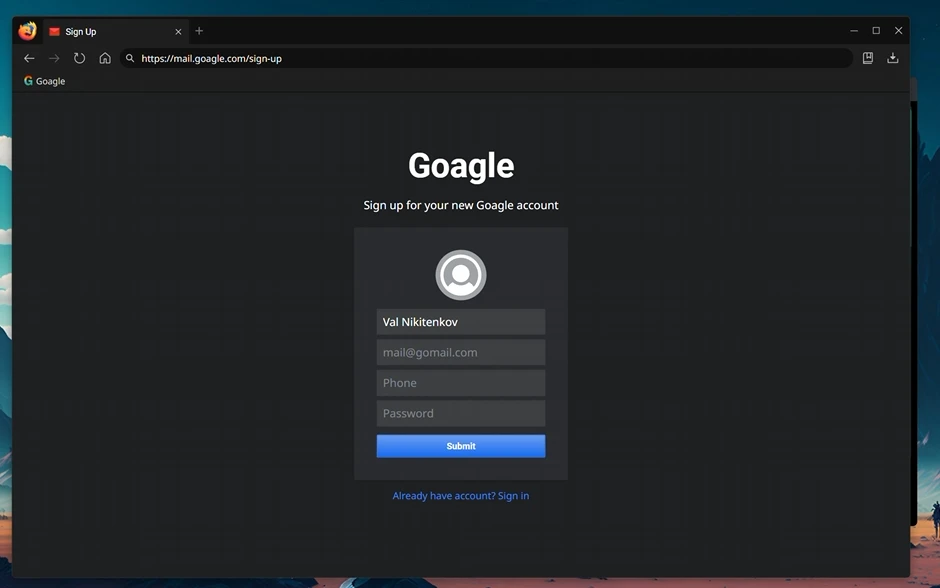
Теперь откройте браузер и создайте электронную почту.
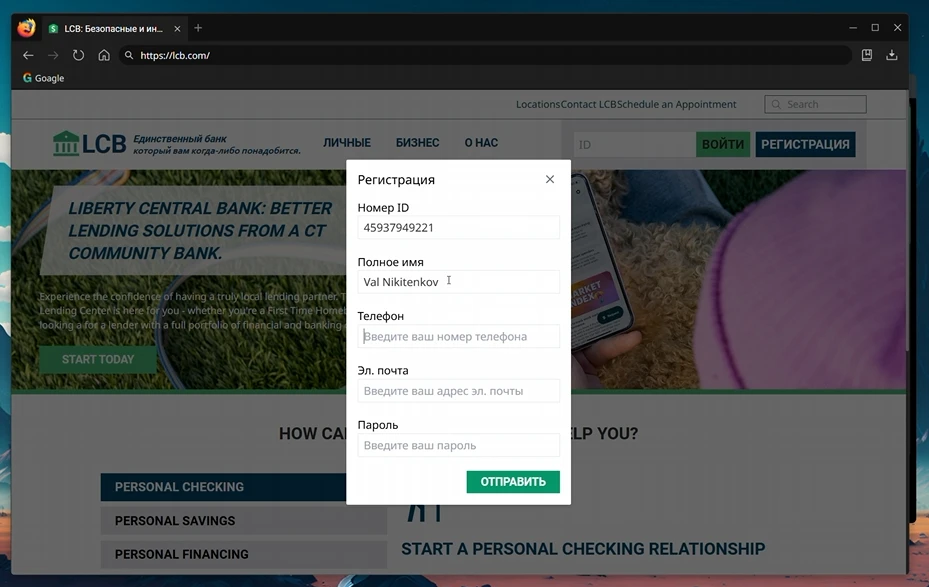
Потом войдите на сайт банка и зарегистрируйте учётку на которую вам будут приходить деньги за выполненные заказы.
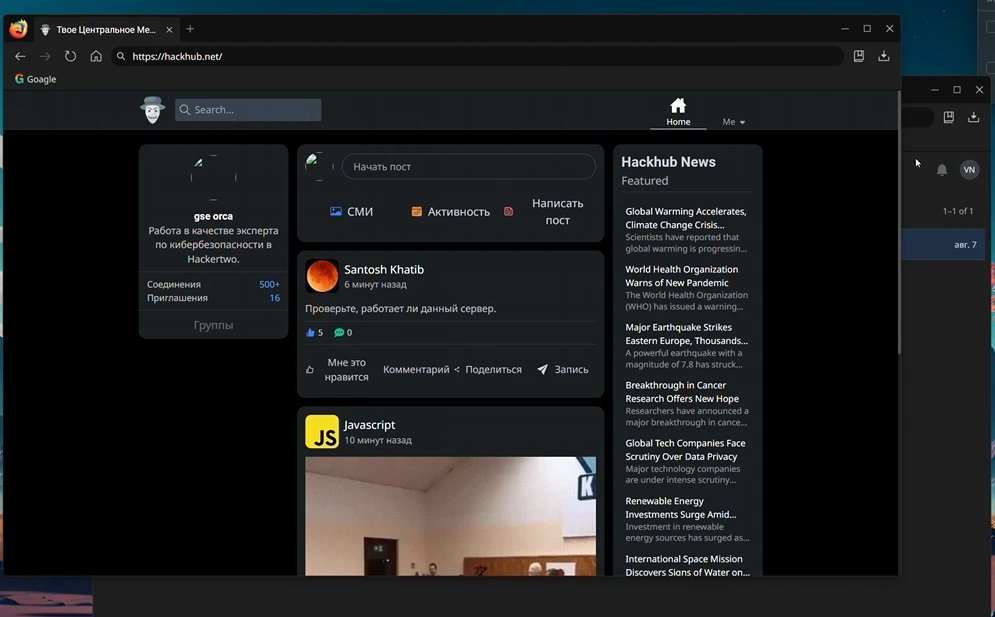
Осталось войти на сайт hackhub.net, где вы будете получать заказы.
Заказ №2 - «Хост работает?»
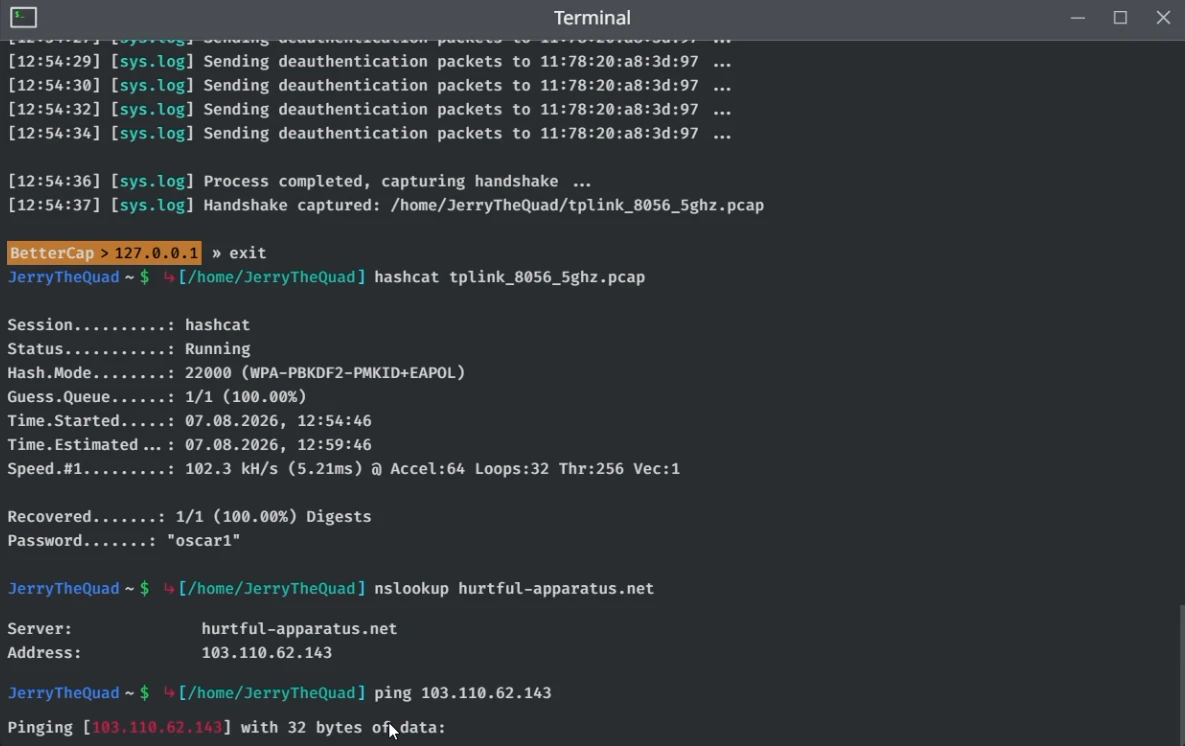
В письме вы получите адрес сайта. В терминале с помощью команды «nslookup <название сайта>» получите его IP-адрес.
Осталось проверить, работает ли хост с помощью команды «ping <IP>».
Заказ №3 - «Кто это?»
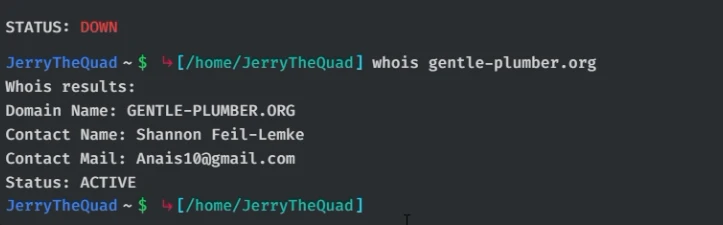
Кто-то опередил нашего клиента в покупке домена. Нужно выяснить фамилию и имя негодяя.
Для этого вводим команду whois и название сайта. В полученных строках нас интересует Contact Name. Скопируйте имя и фамилию владельца и перешлите их заказчику.
Заказ №4 - «Зашифрованное сообщение»
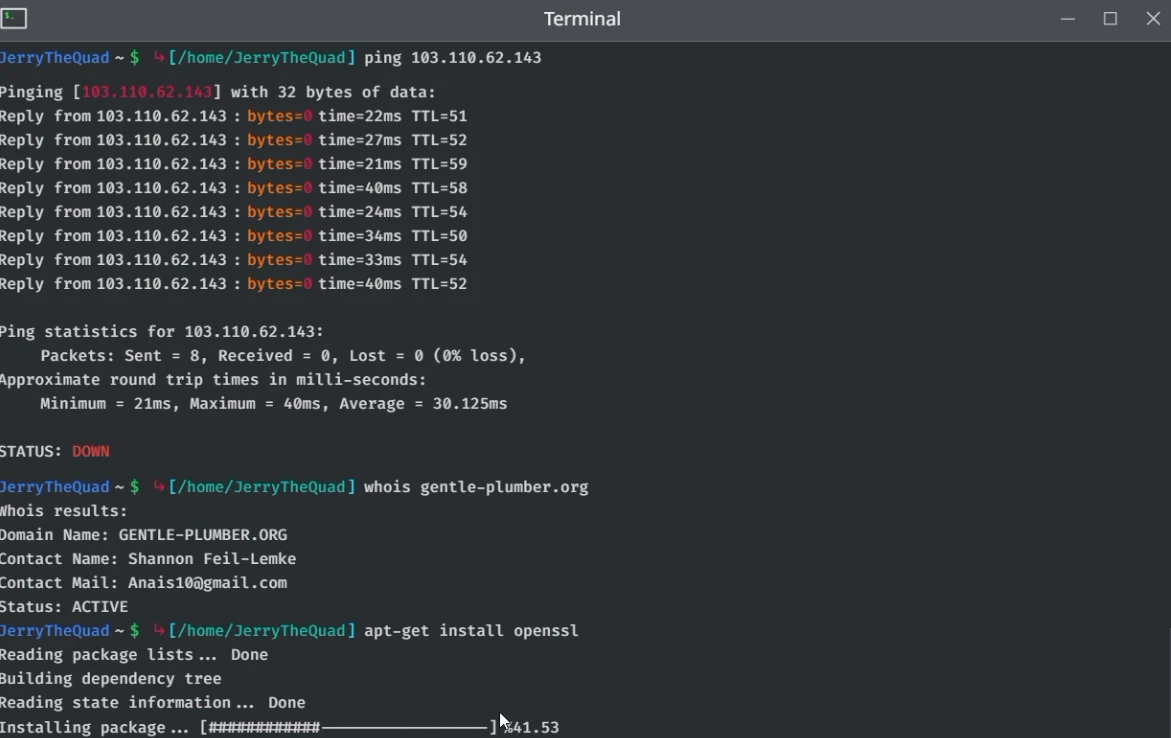
Нас попросили расшифровать текст. Для этого нужна утилита openssl; скачайте её.
Теперь в терминале введите «openssl -dec <зашифрованный текст>». Скопируйте полученный результат клиенту.
Заказ №5 - «Скачай данные с FTP»
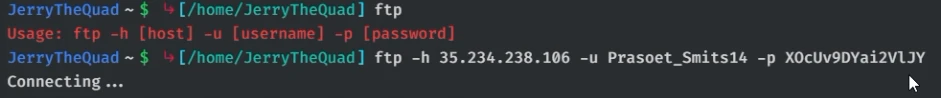
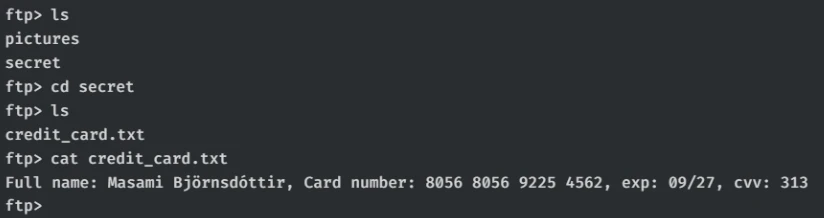
Нас просят подключиться к удалённому серверу, найти на нём текстовый файл и скопировать его содержимое.
Для этого используем команду ftp со следующими данными: -h IP-адрес, -u имя пользователя и -p пароль.
С помощью команд ls и cat найдите и прочитайте текстовый файл. Текст скопируйте заказчику.
Заказ №6 - «Изменение оценки с экзамена»
Клиент-школьник хочет, чтобы мы проникли в базу данных школьного сайта и поменяли ему плохую оценку на хорошую.
Для начала в App Store скачайте приложение «Database Manager».

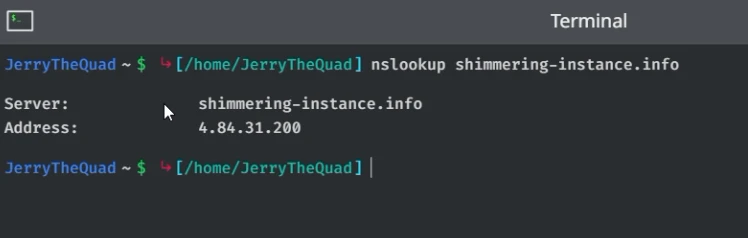
Из письма скопируйте адрес школы и найдите IP-адрес с помощью nslookup.
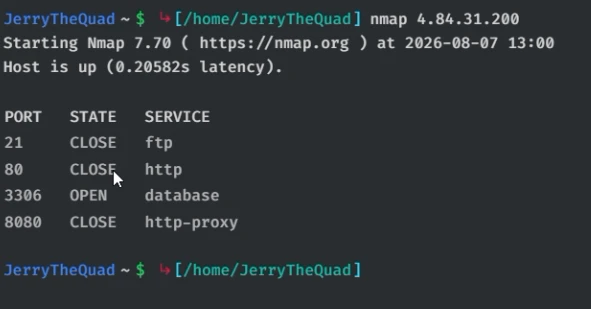
Найдите открытый порт с помощью IP-адреса и команды nmap.
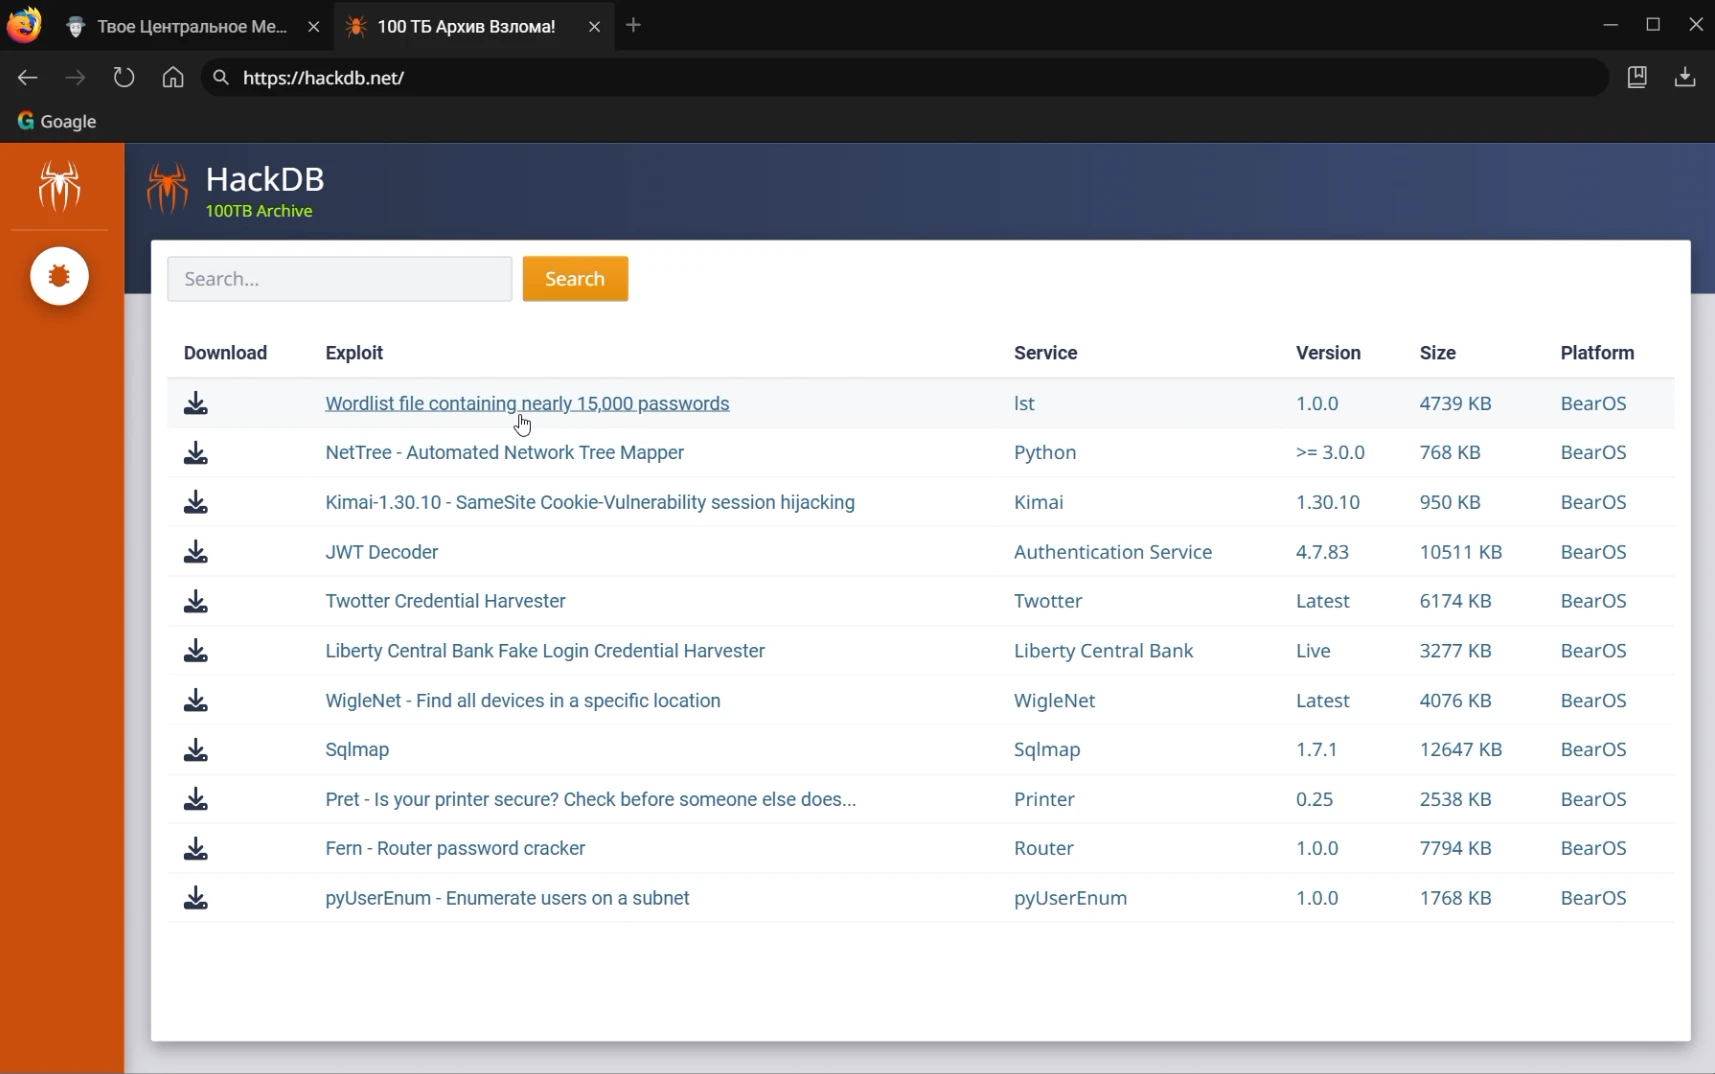
Перейдите на сайт hackdb.net и скачайте файл «Wordlist» с 15 000 паролей. Файл будет в папке Downloads.
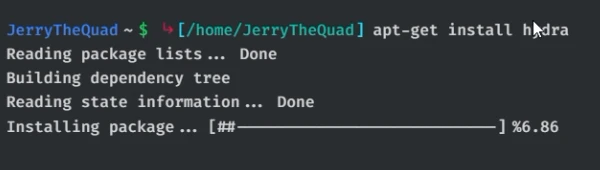
Теперь установите утилиту hydra.
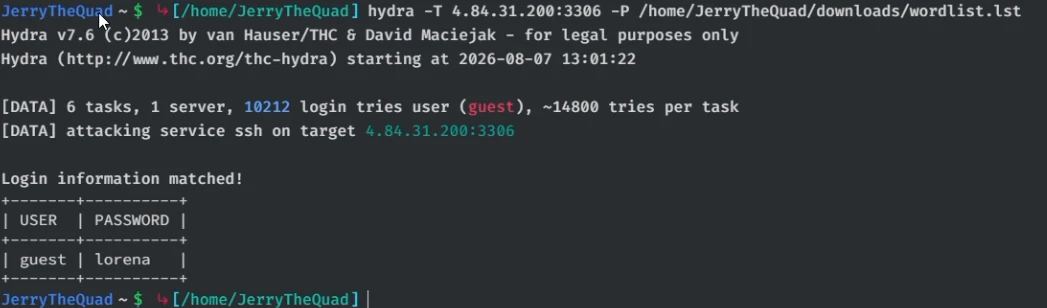
С её помощью переберите пароли, чтобы найти учётку для входа в базу данных.
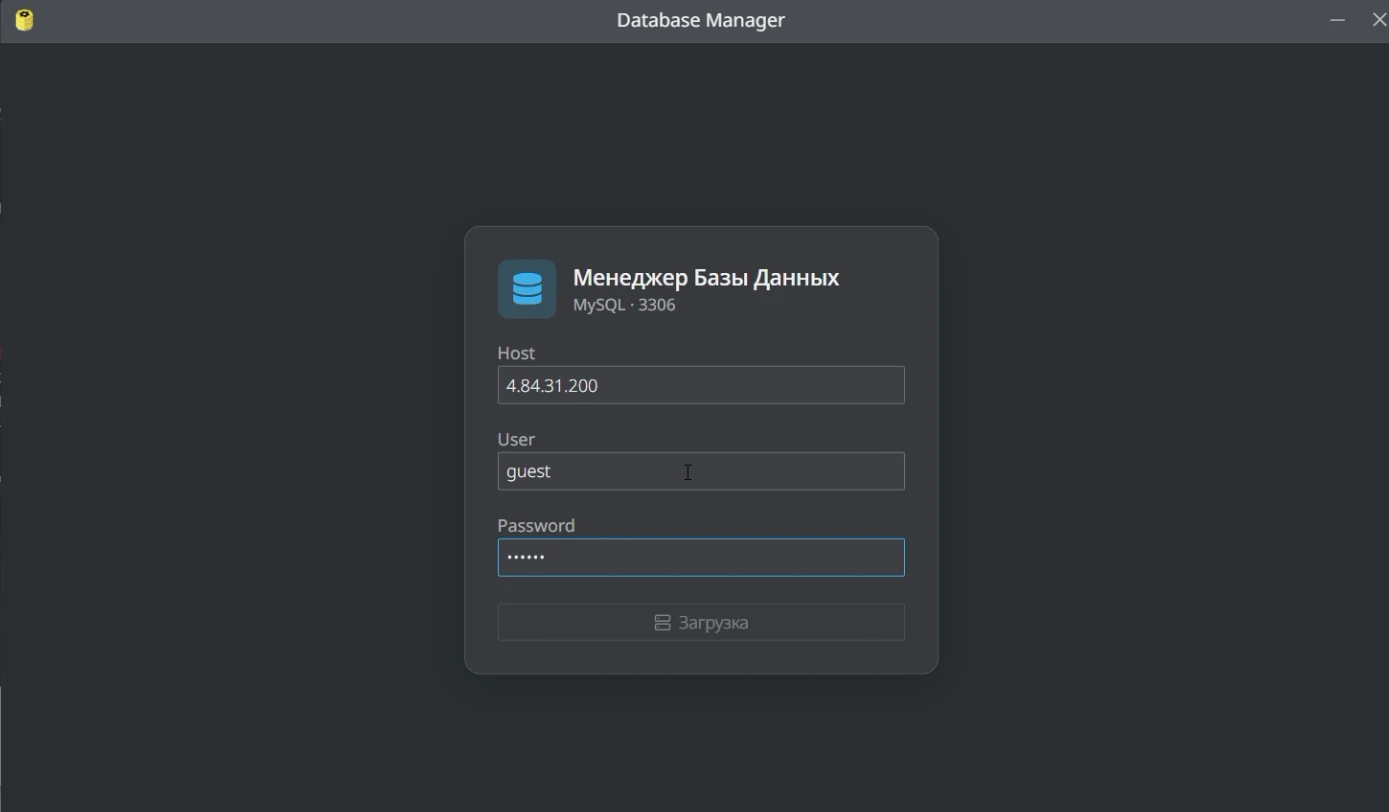
Введите IP-адрес, имя пользователя и пароль в Database Manager.
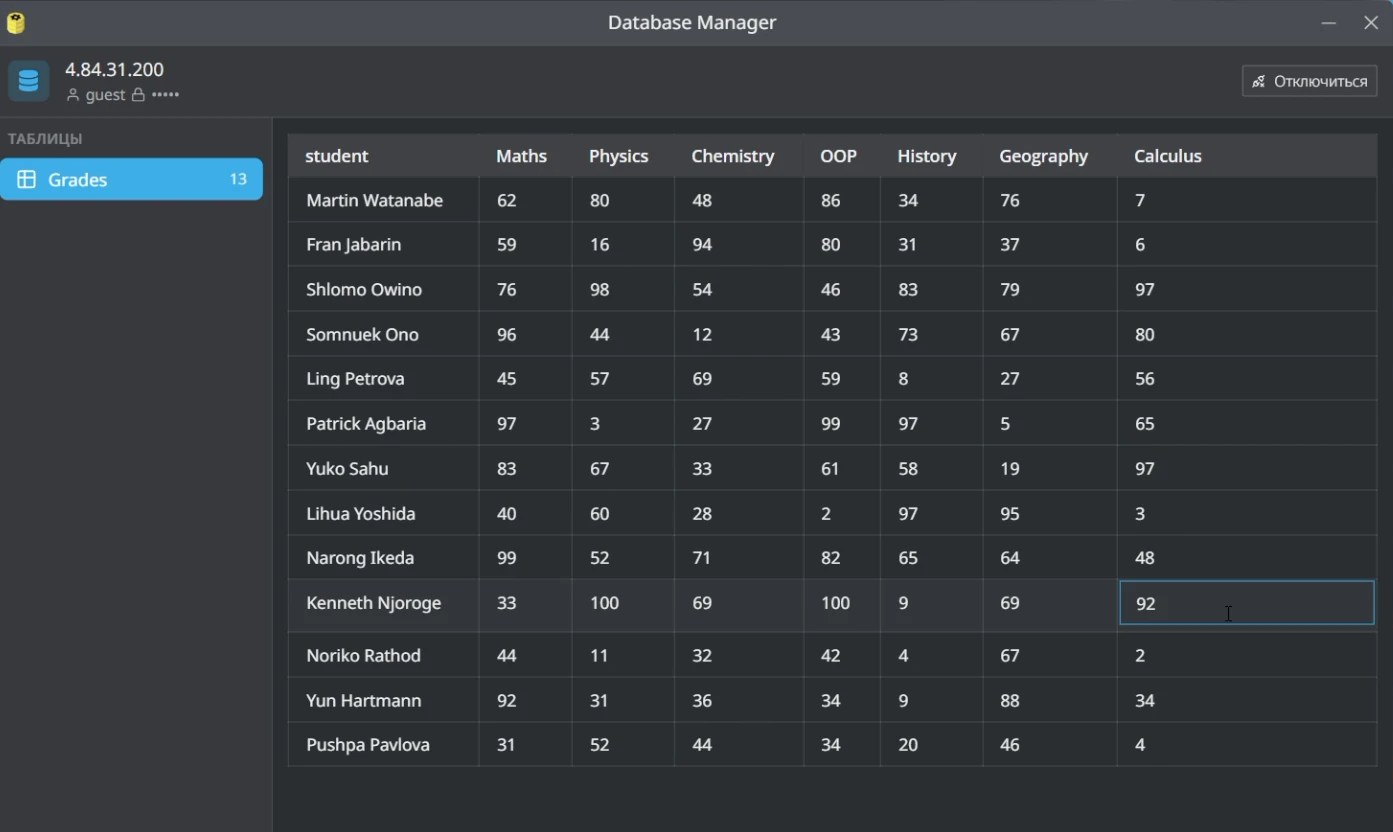
Поменяйте оценку.
Заказ №7 - «Кто на самом деле?»
Нам нужно найти имя и фамилию злоумышленника. Всё, что у нас есть — связанный с ним сайт.
Вбейте команду whois и адрес сайта. Вам нужна строка Contact Name и утилита lynx, которую вы скачаете.
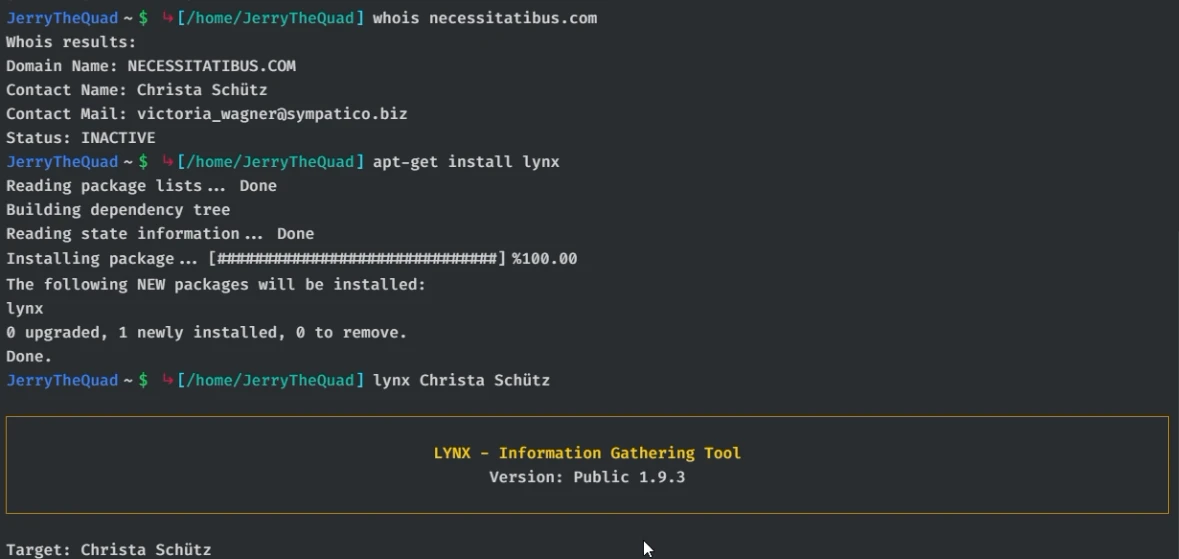
У владельца сайта есть два друга в соцсетях. Пробейте каждого из них через lynx.
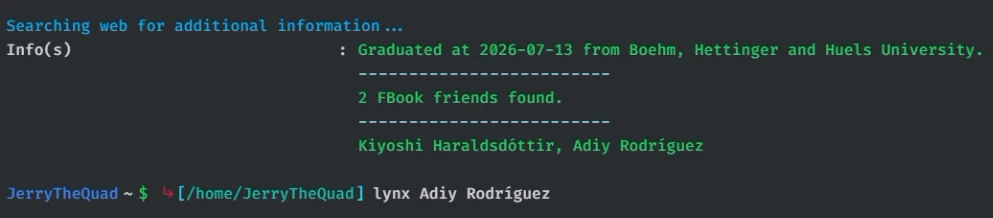
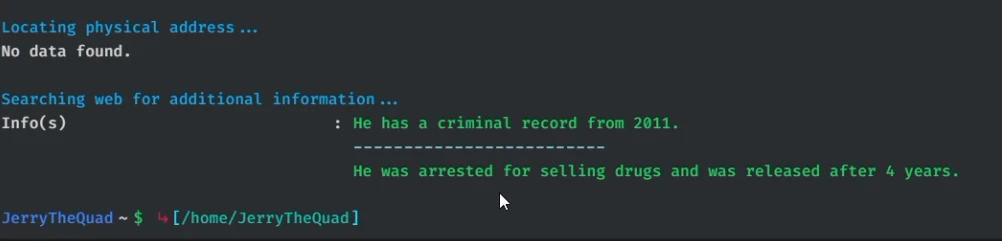
Перешлите имя и фамилию лица, у которого в lynx будет информация про продажу запрещённых веществ.
Заказ №8 - «Раздражающие соседи»
Клиентка позвонит нам и попросит сделать что-то с её громким соседом, который во что-то играет на своём ПК.
Пробиваем его данные через lynx. Находим IP-адрес. Ищем открытый порт через nmap.
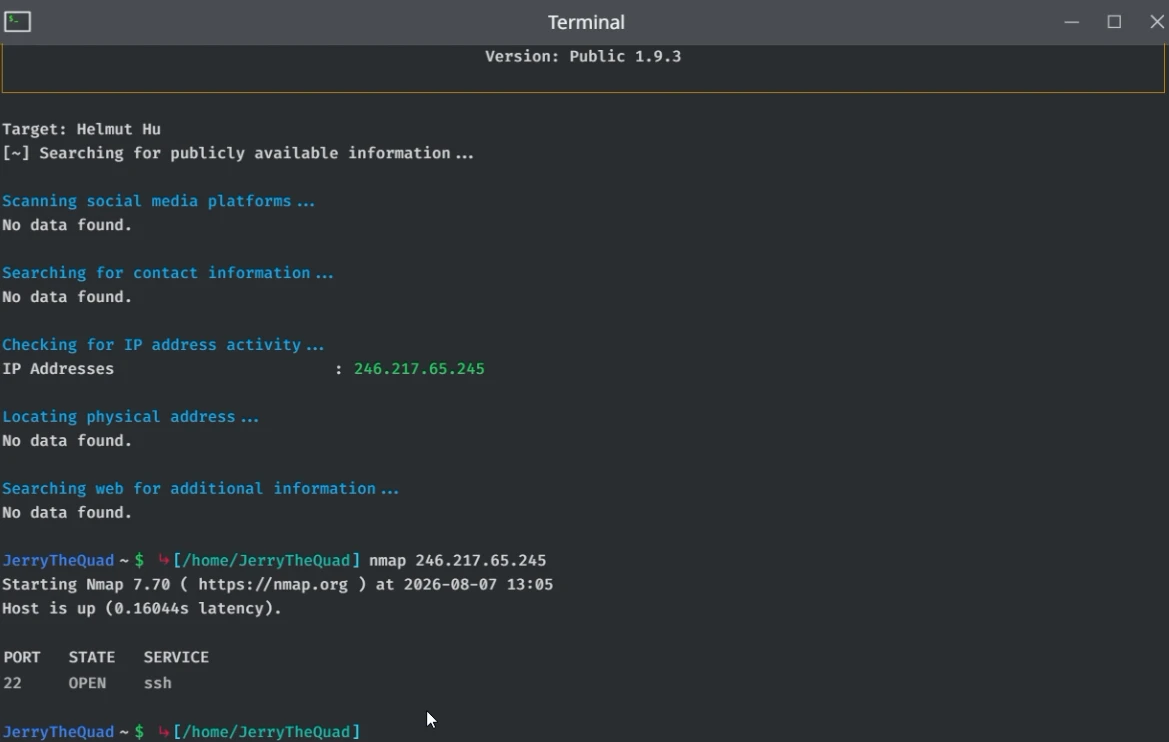
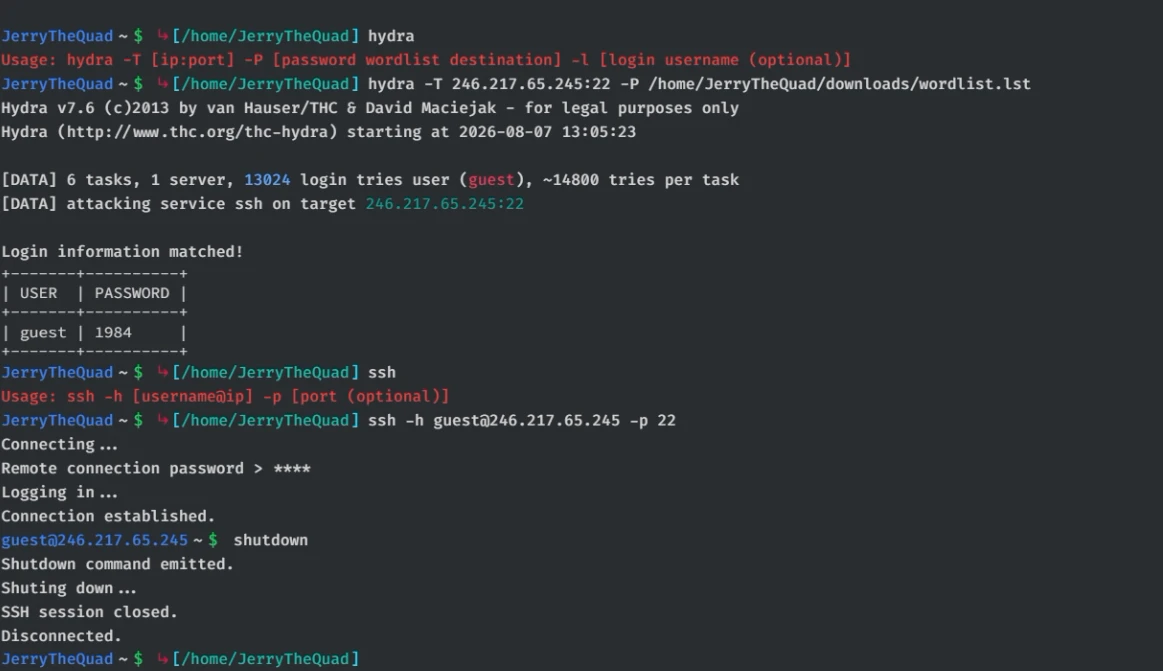
Теперь с помощью hydra пробиваем учётку соседа — имя и пароль.
Далее с командой ssh подключаемся к его компу и прописываем shutdown для его отключения.
Заказ 9 - «Кибер справедливость»
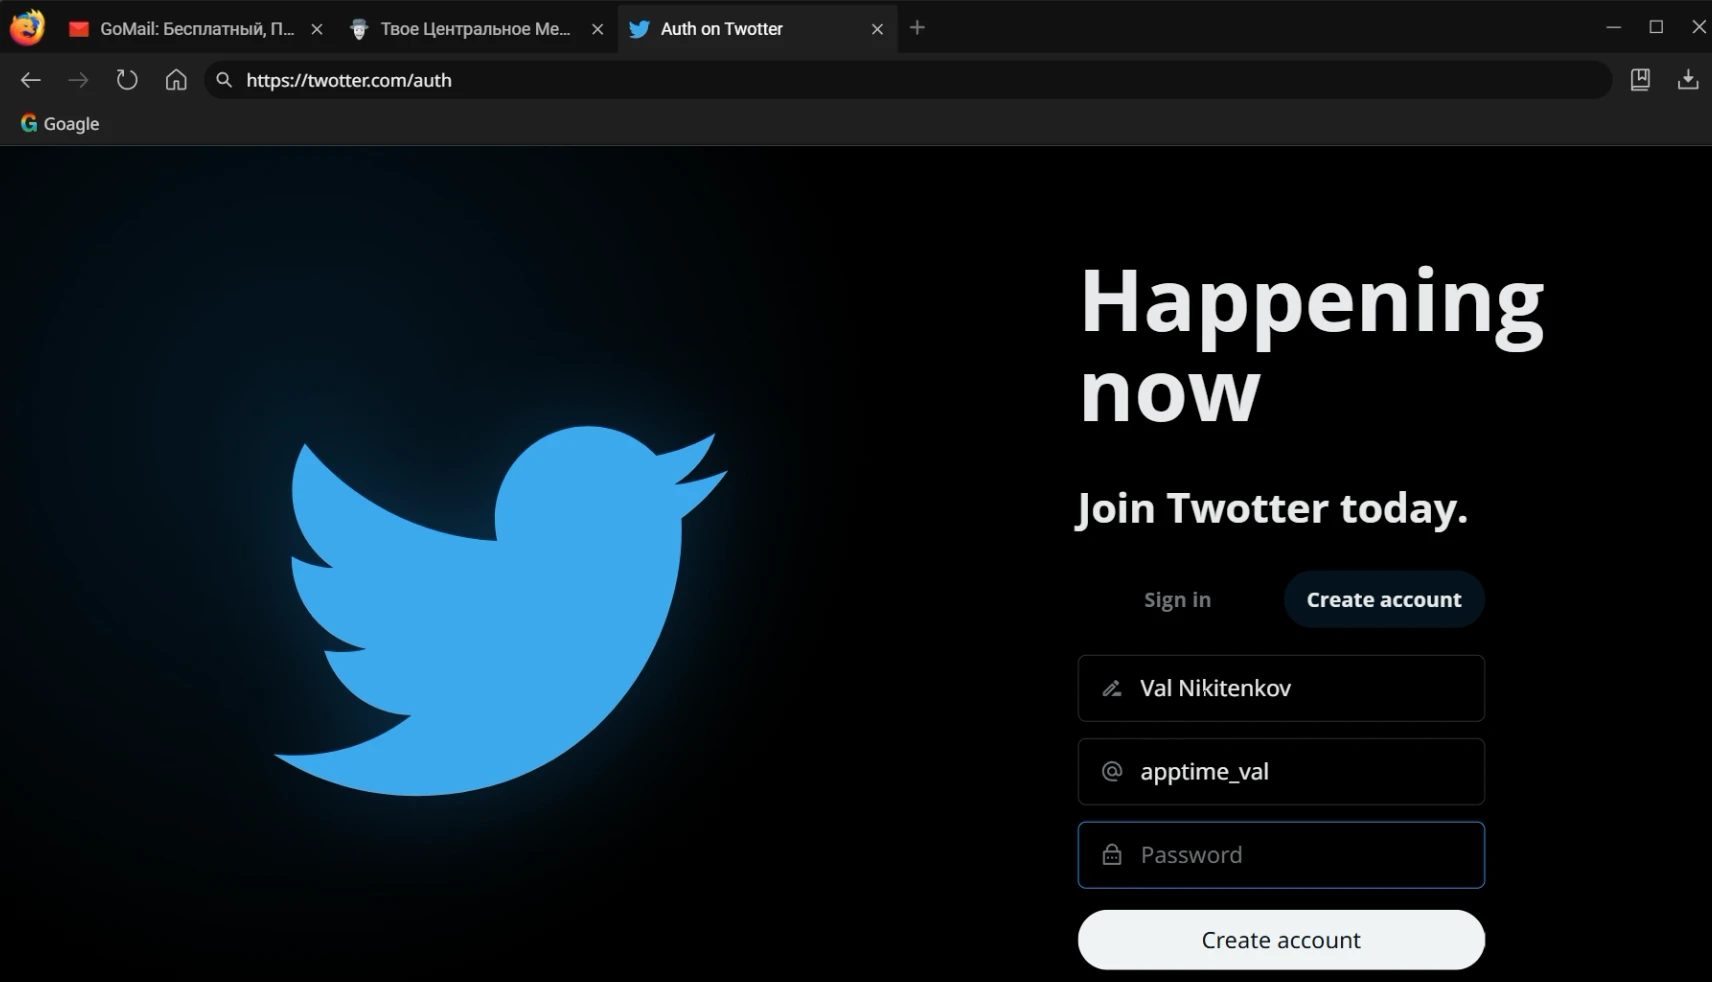
Клиент попросил взломать учётку из Twotter. Для начала заходим на сайт и создаём свою учётную запись, чтобы увидеть пост нужного нам человека.
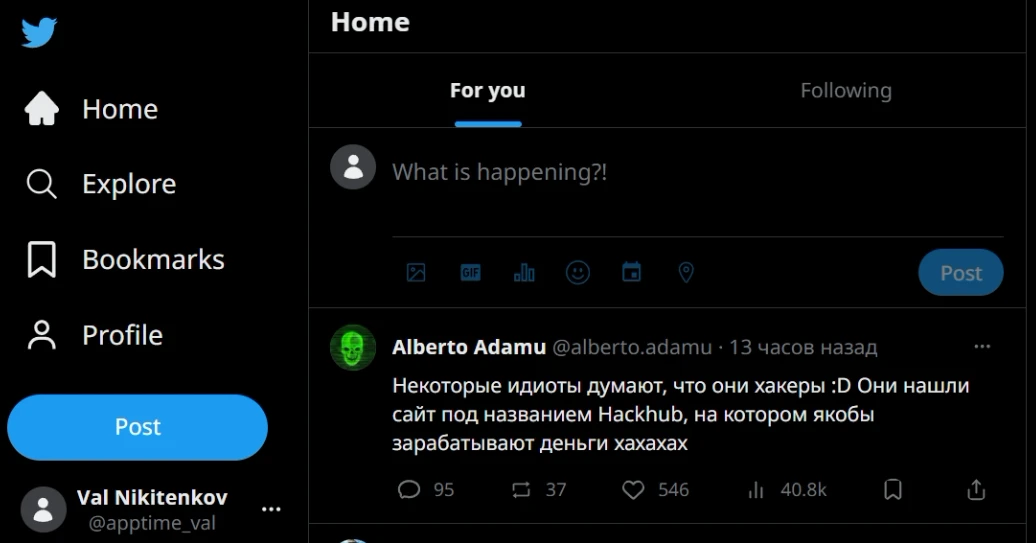
Вот он — Alberto Adamu. Ищем информацию о нём с помощью lynx.
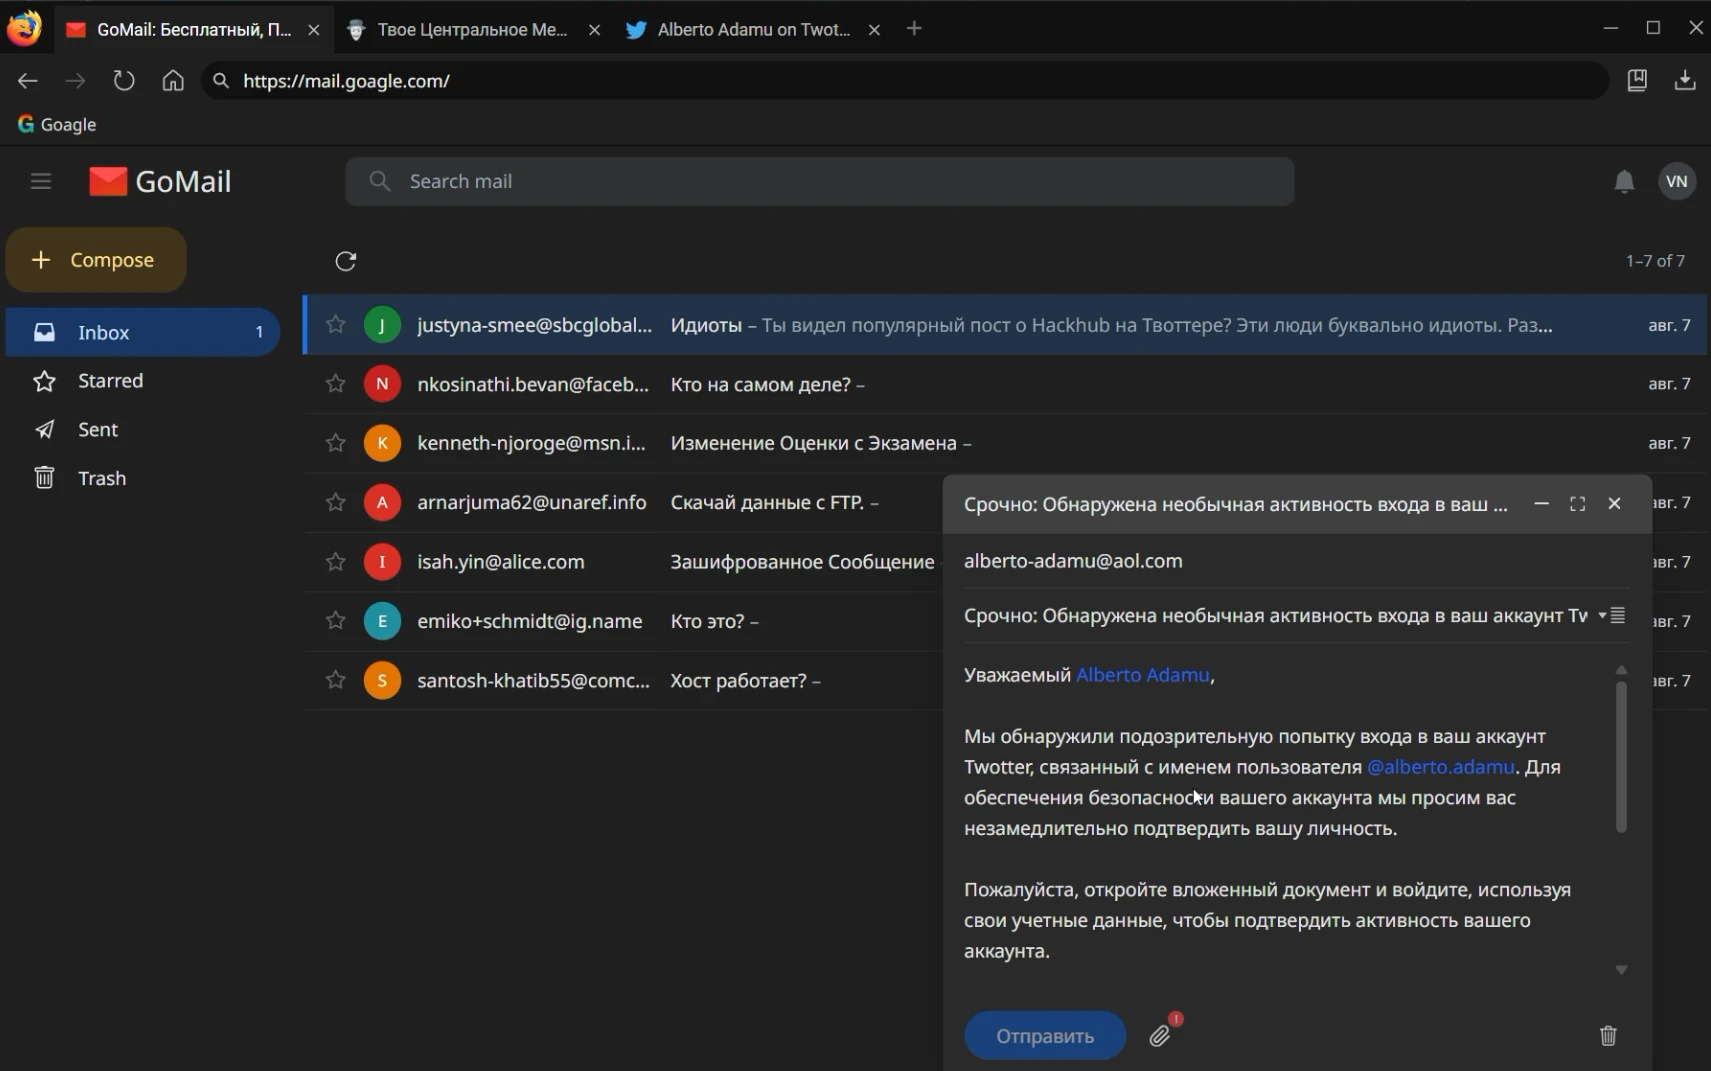
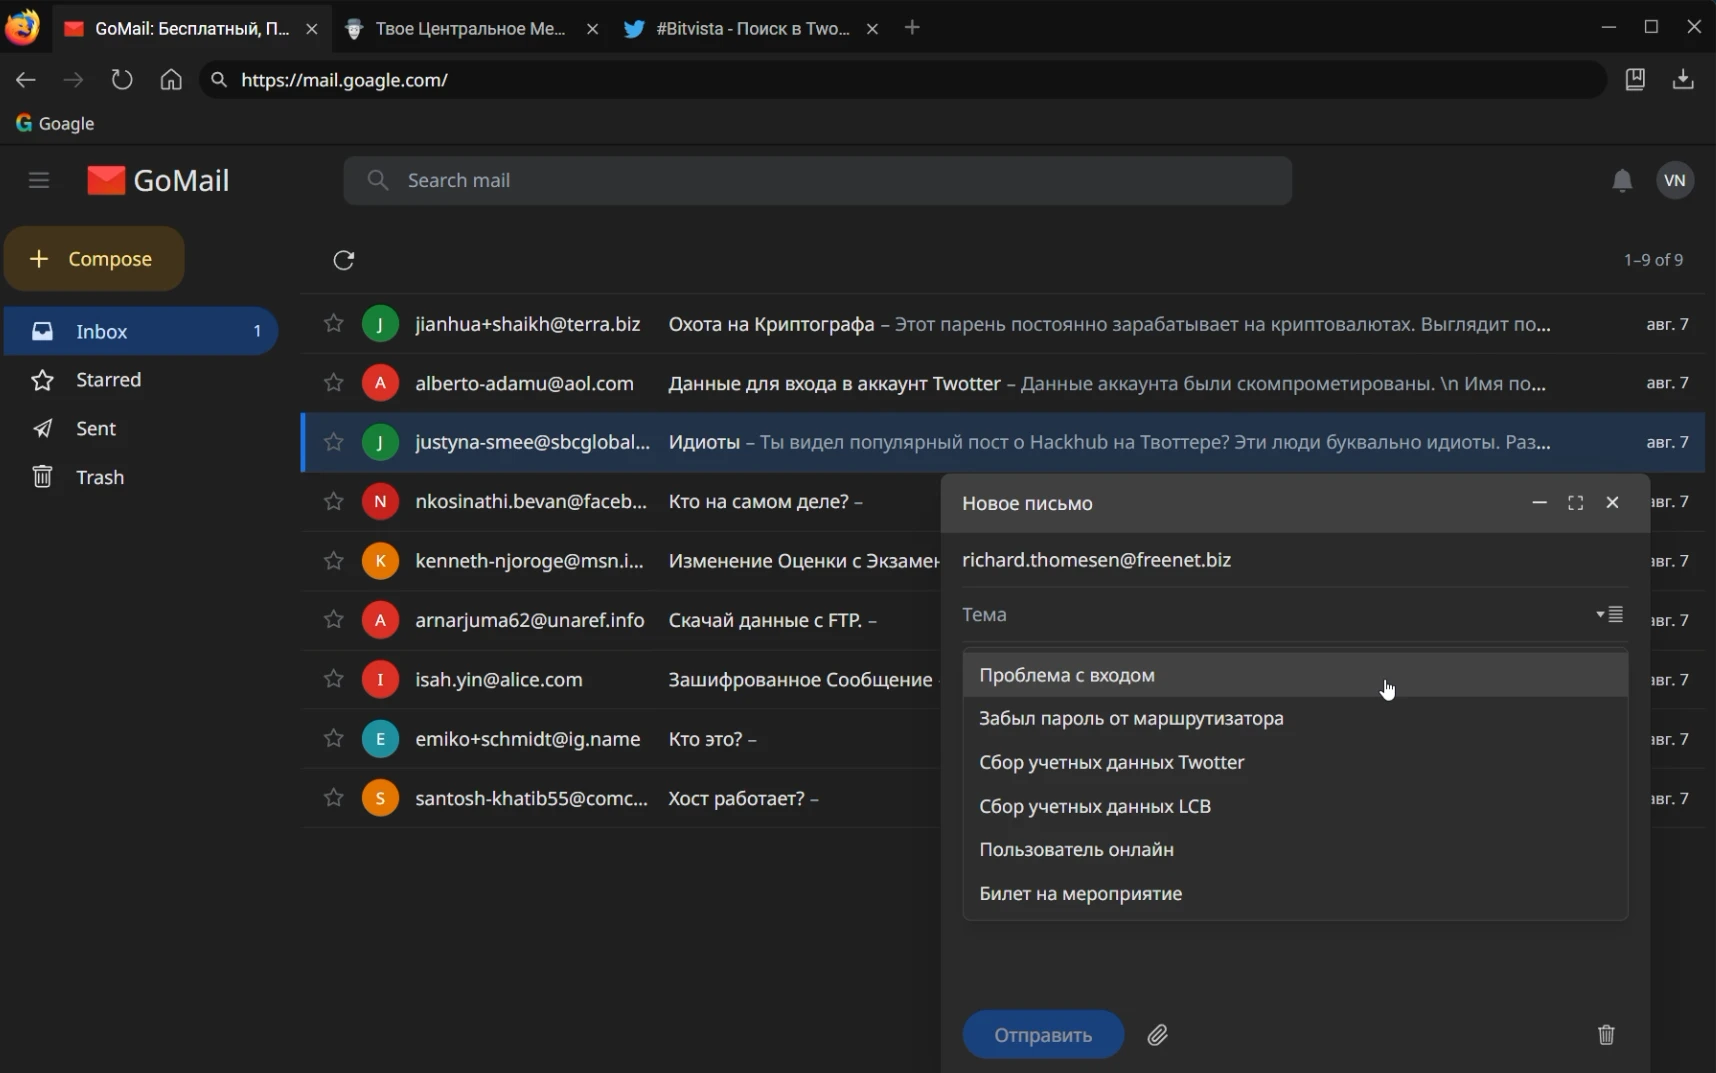
Мы узнали его адрес электронной почты. Заходим в почту и отправляем фишинговое письмо — оно будет в шаблонах с пометкой Twotter. Вам нужно будет вставить полное имя и учётку этого Alberto.
Также скачайте файл Twotter Credential Harvester с hackdb.net. Прикрепите его к письму и отправляйте.
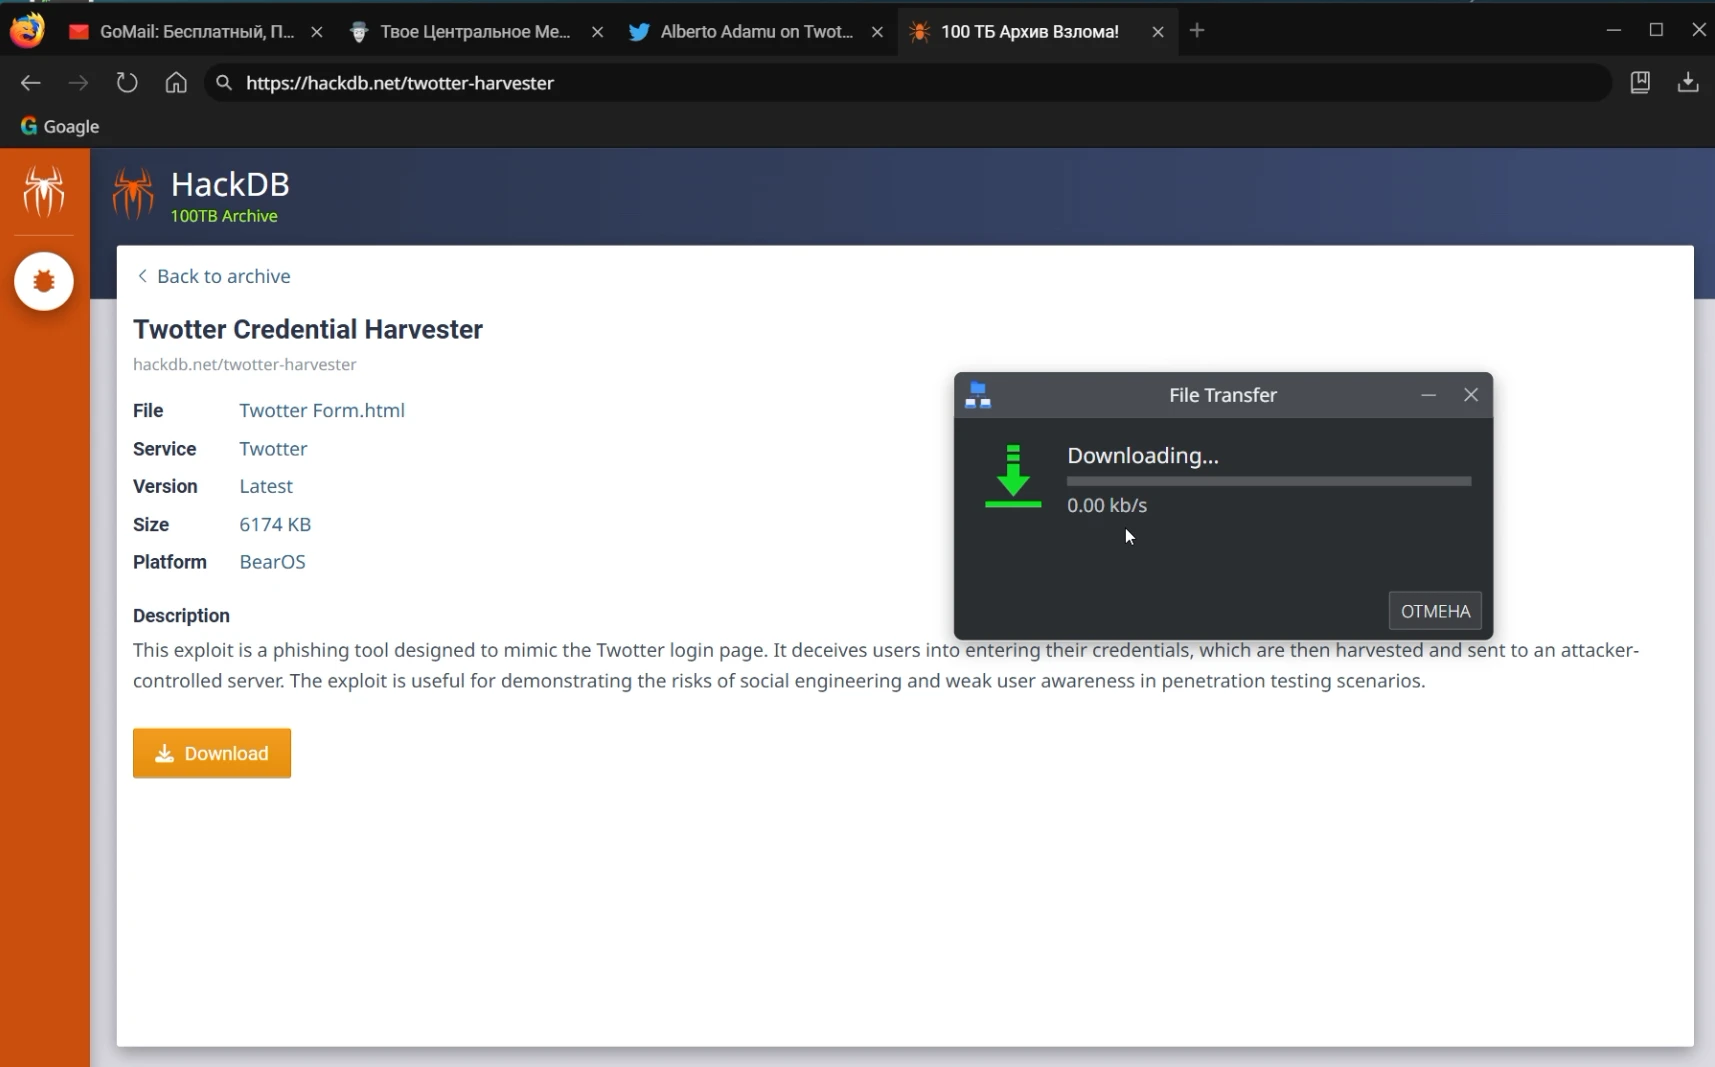
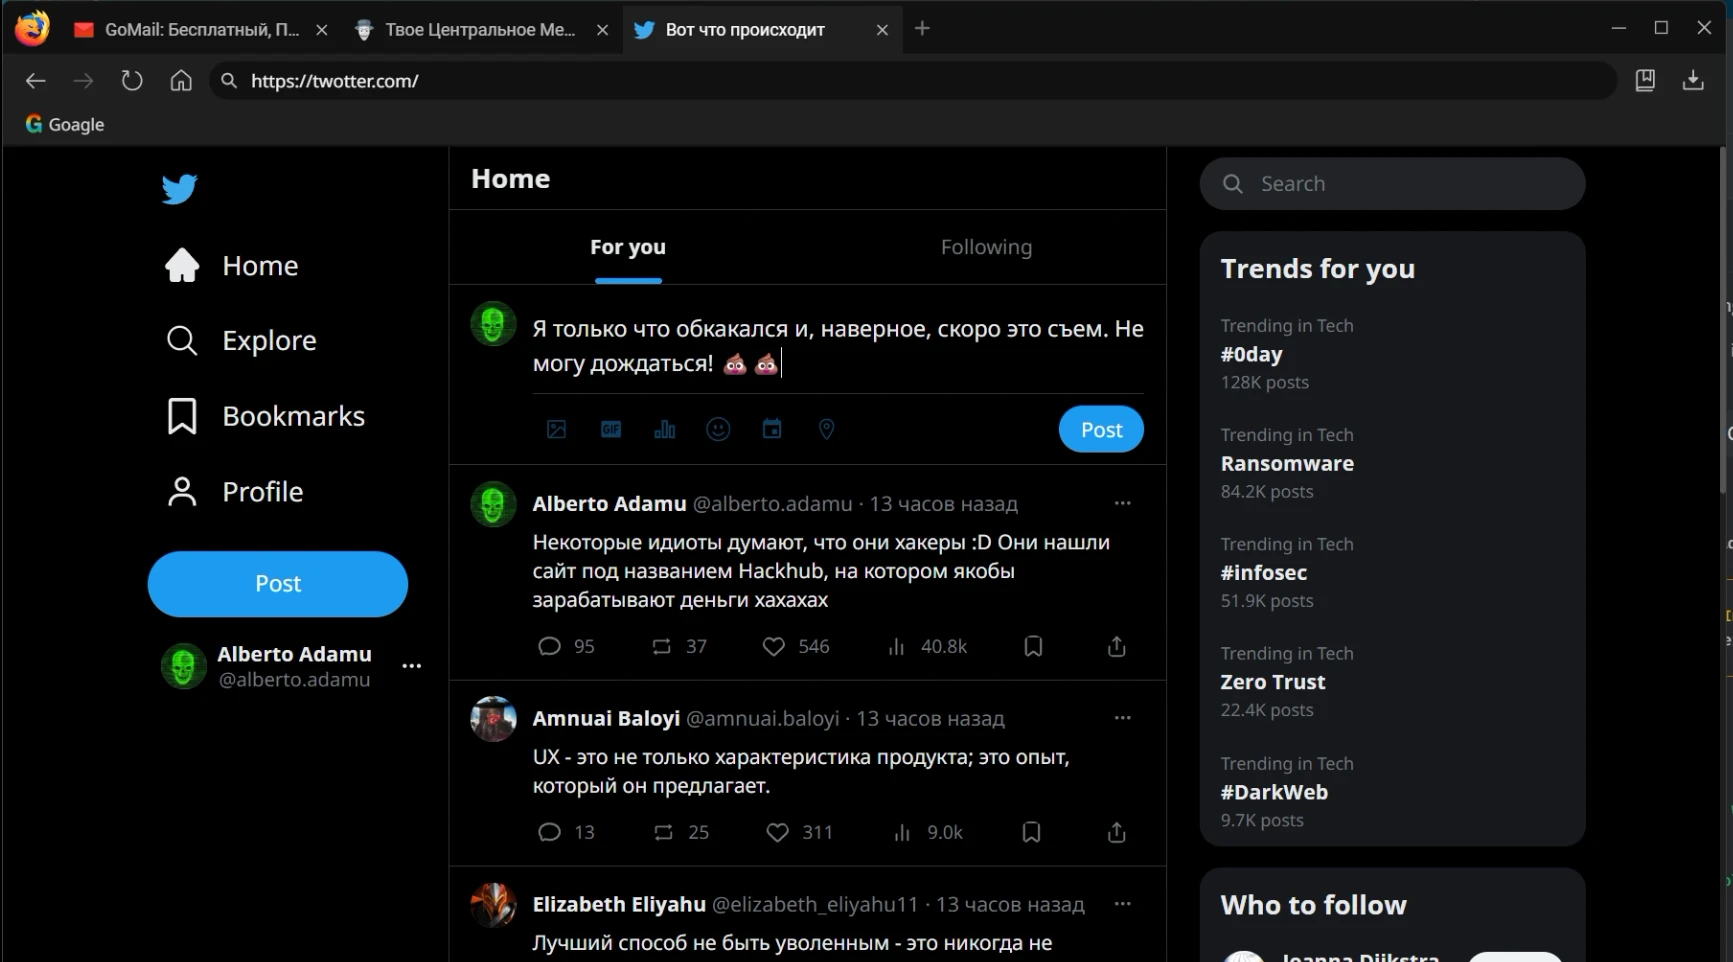
В ответ вы получите письмо с логином и паролем от учётки Alberto. Введите их для входа в его учётную запись Twotter.
Напишите от его имени компрометирующий пост.
Заказ №10 - «Охота на криптографа»
Надо взломать банковский счёт одного человека и вывести с него все деньги. У нас есть только его имя и фамилия, поэтому собираем другую информацию с помощью lynx.
Находим его адрес электронной почты и учётку от Twotter. Заходим на сайт и ищем посты. В каждом есть тег #Bitvista. Пробиваем, что такое Bitvista через lynx.
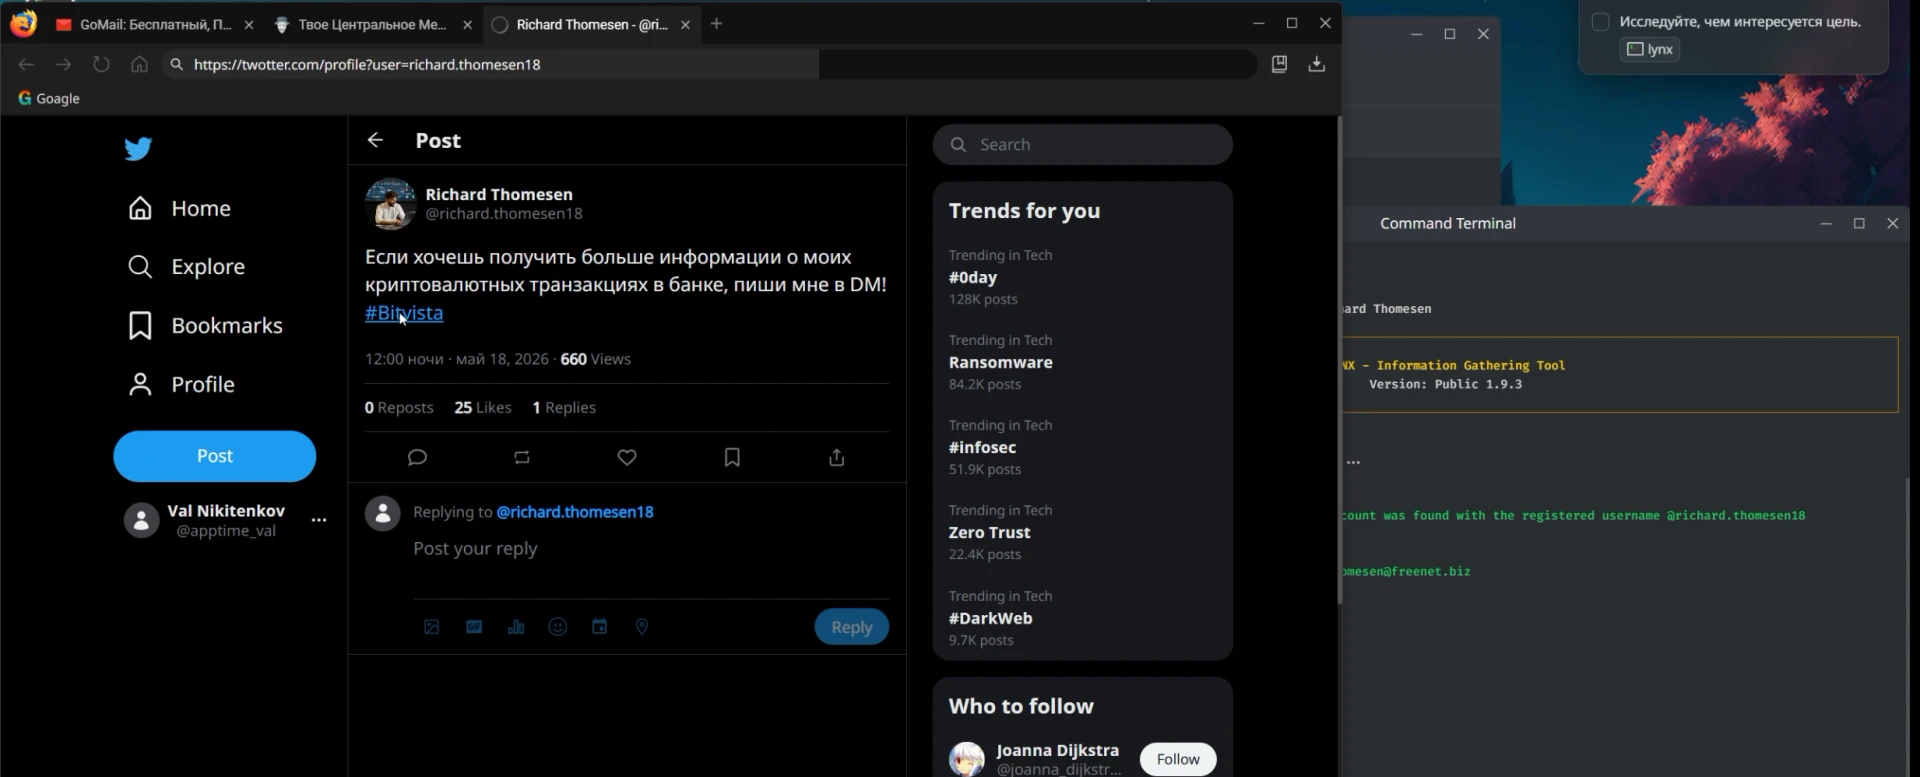
Это номер Ричарда. Звоним ему и представляемся сотрудником банка. Говорим ему, что вышлем письмо, в котором ему нужно будет указать свои данные.
Для этого письма используем шаблон «Сбор учётных данных LCB». Также прикрепляем файл Liberty Central Bank Fake Login Credential Harvester с HackDB.
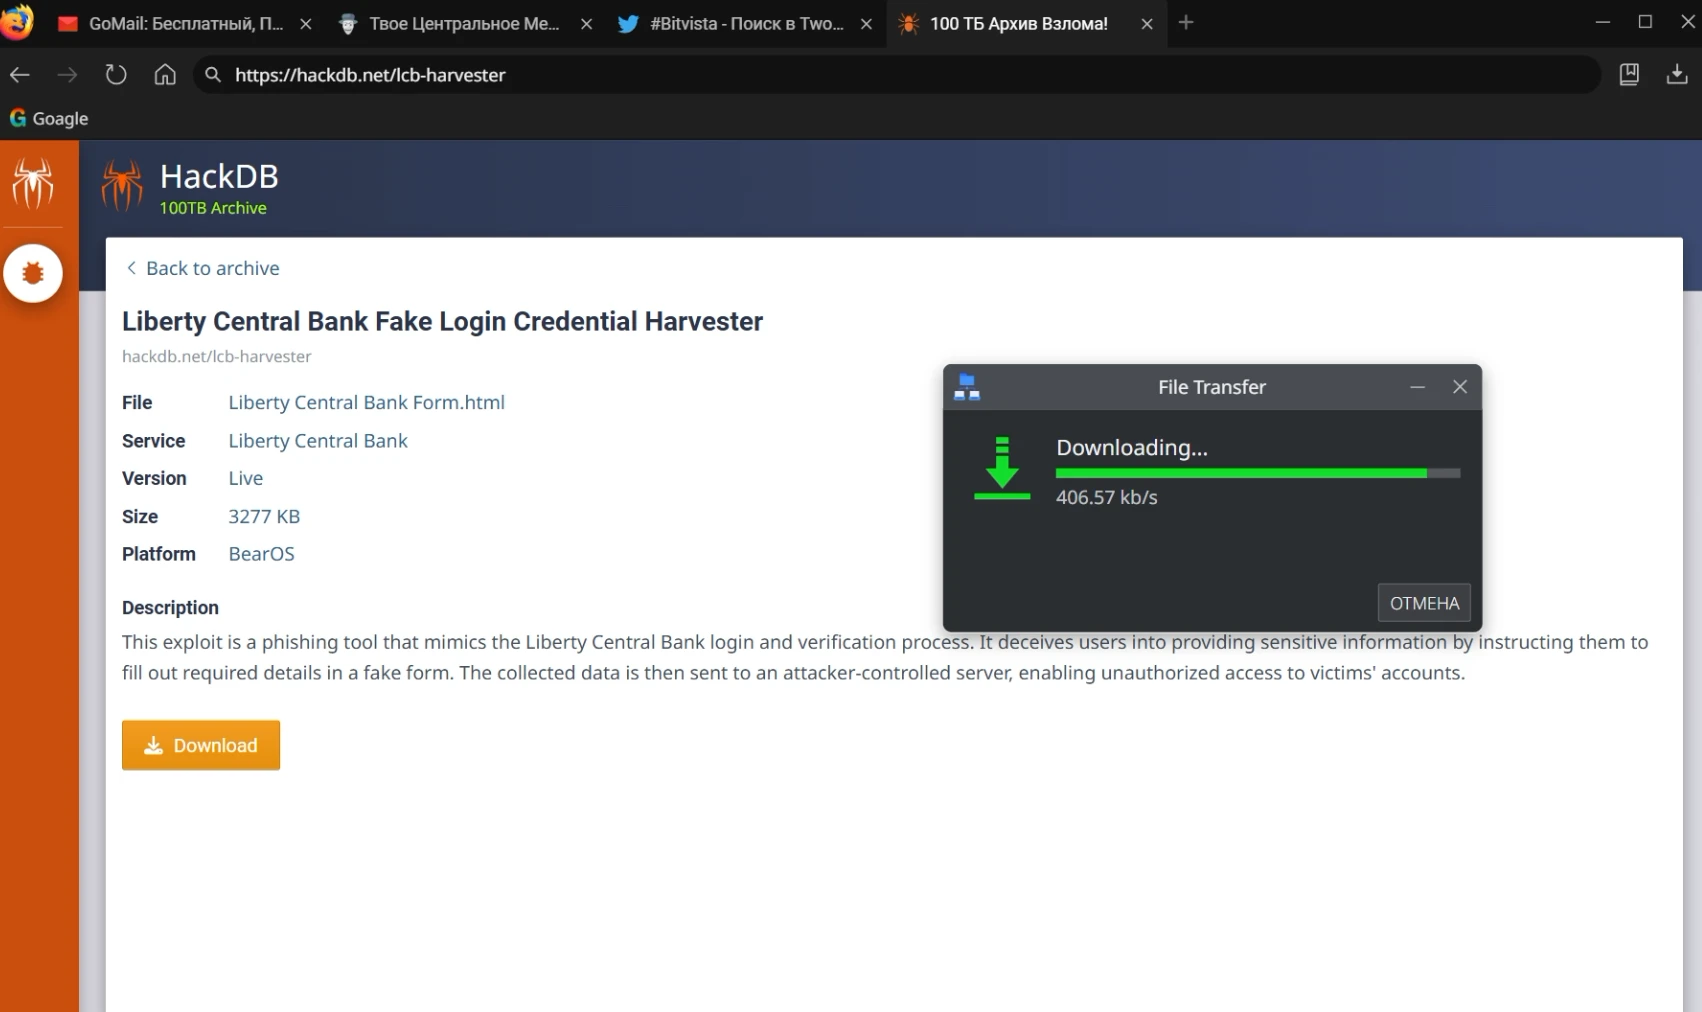
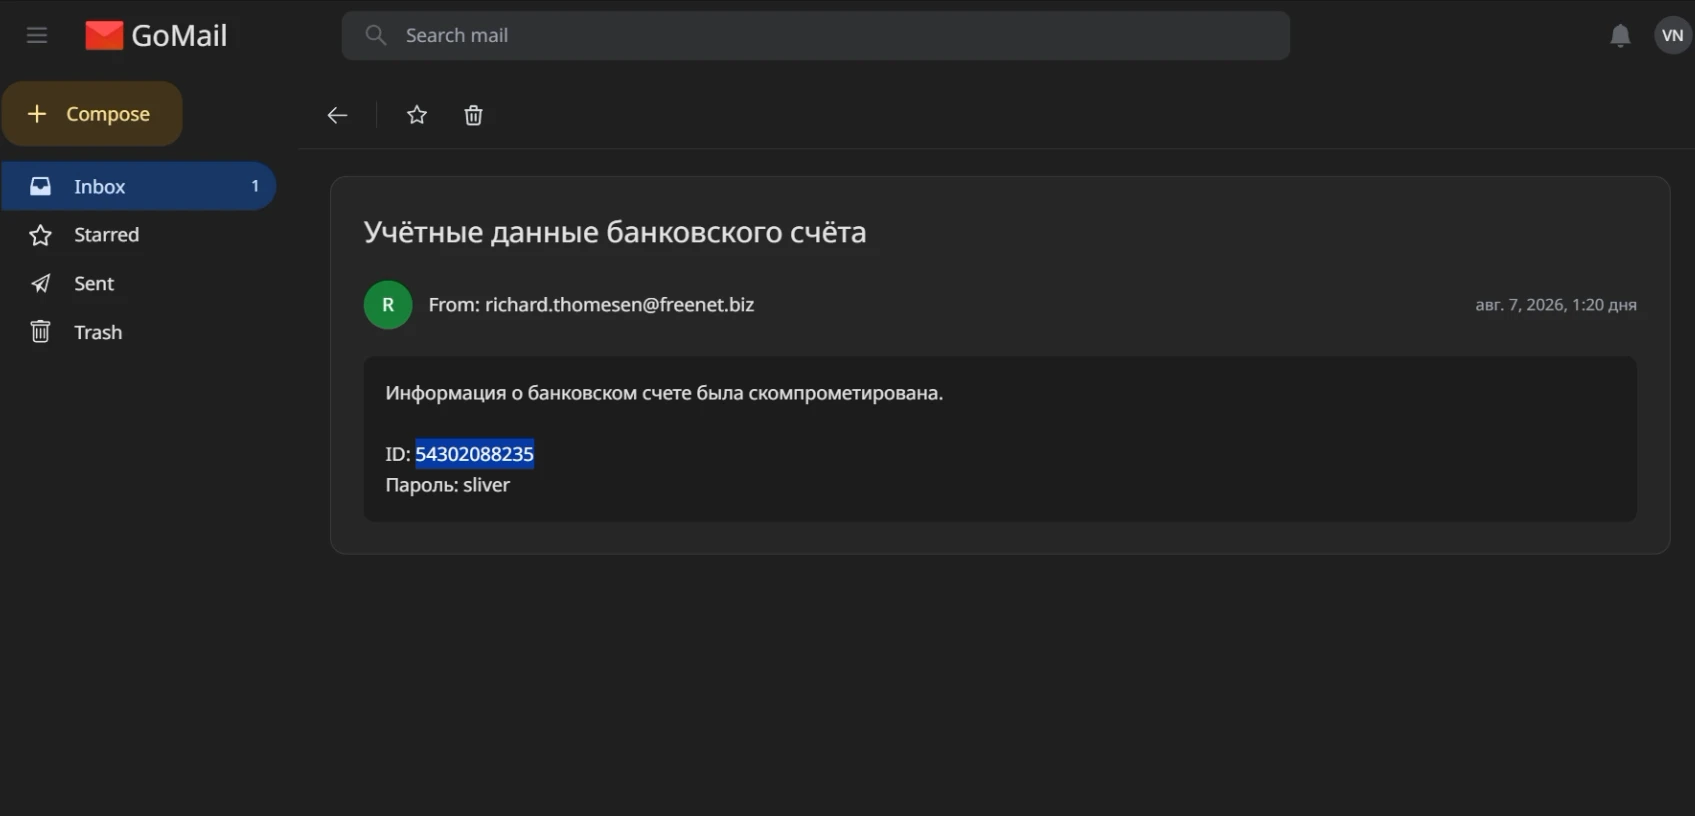
Получаем данные от банковского аккаунта Ричарда. Заходим на сайт банка и логинимся.
Все деньги переводим на счёт клиента (IBAN), который он указал в первом письме.


