Проходим миссию «Сестра журналиста. Часть 2» в HackHub
Рассказал, что происходит дальше в HackHub в рамках расследования исчезновения сестры журналиста. И показал, как именно пройти вторую его часть.
Снова обращаемся к журналисту из HackHub. Говорим ему, что знаем одного человека, который может нам помочь пробиться в сеть Grand Hotel. Этот человек — Тейлор. Мы тоже общаемся с ним через Kisscord.
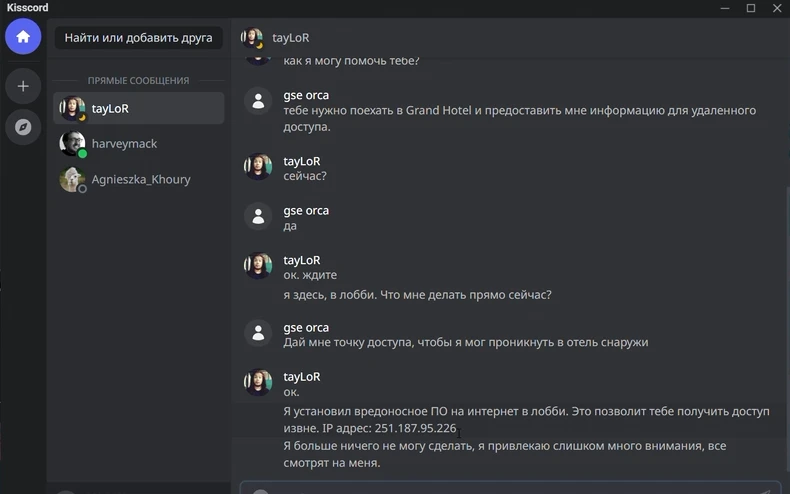
Он отправляется в отель и добавляет вредоносное ПО на Интернет в лобби отеля. Даёт нам IP-адрес и уходит, потому что привлекает слишком много внимания. Дальше работа лежит на наших плечах.
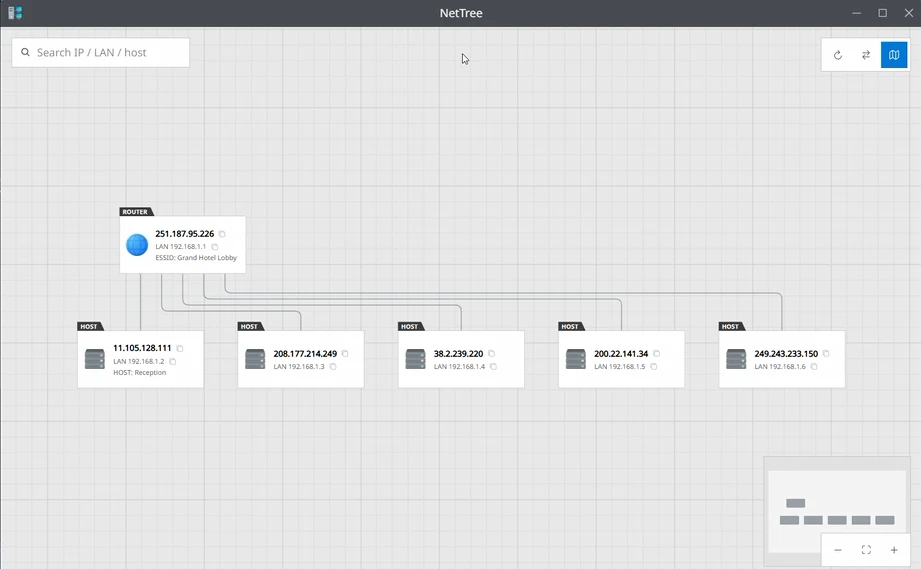
Для начала нужно создать карту сети. Для этого используем файл net_tree.py, который до этого скачали с сайта HackerDB.
python3 <путь до файла net_tree.py> <IP-адрес>
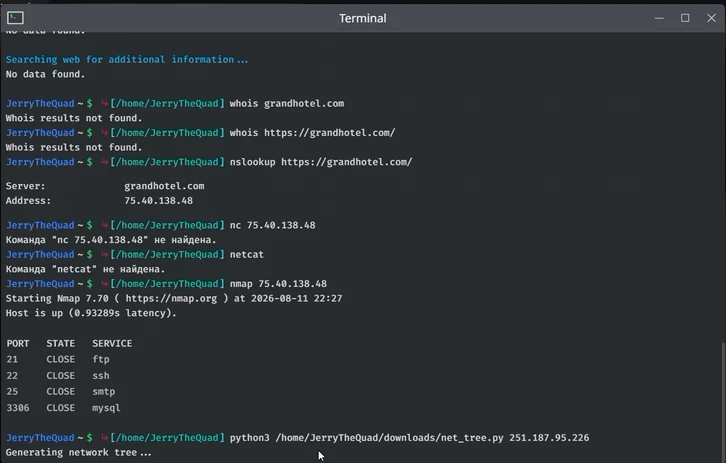
Получаем такую красоту. Нас интересуют IP-адреса разных хостов. Проверяем каждый из них на наличие открытых портов.
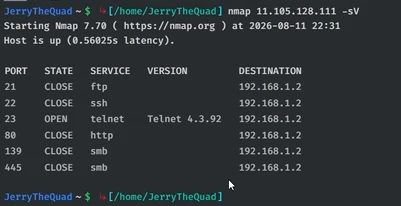
nmap <IP-адрес> -sV
Видим, что открыт один порт. Сервис telnet, версия 4.3.92. Теперь у нас достаточно информации, чтобы пробраться внутрь этого устройства и увидеть, какие там лежат файлы.
msfconsole
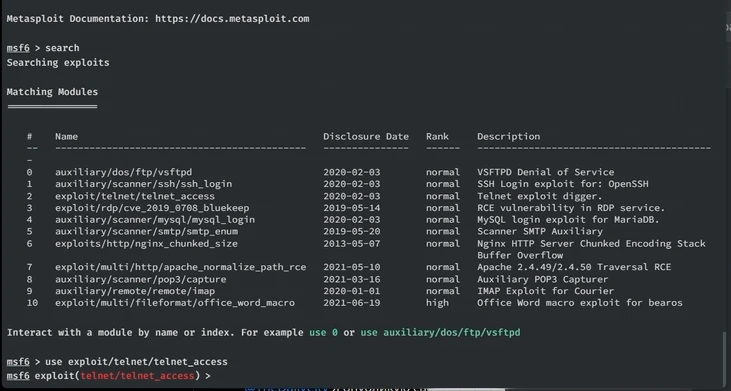
Когда мы открыли платформу с эксплойтами, прописываем «search» в терминале и смотрим, какой вариант подходит нам. В моём случае это был «Telnet exploit digger».
use [номер эксплойта] или use [название эксплойта]
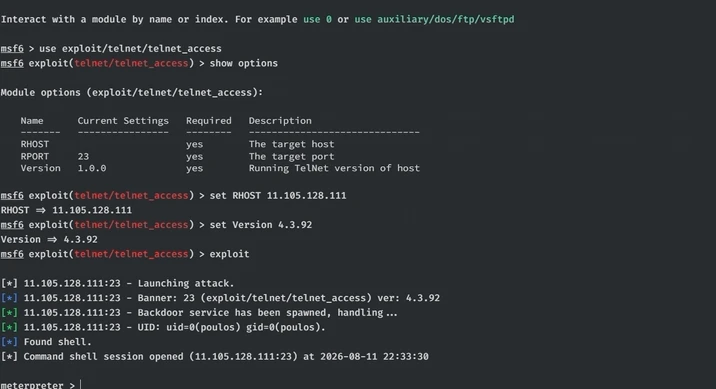
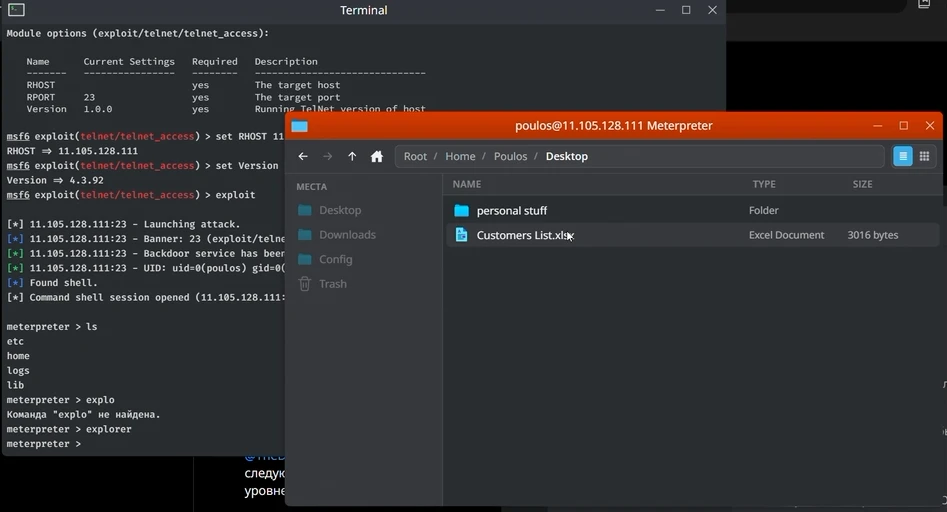
Перед тем, как проникать в устройство другого человека, прописываем команду «show options» и смотрим три строчки: RHOST (IP-адрес), RPORT (номер открытого порта) и Version (версия сервиса).
set RHOST [IP-адрес]
set RPORT [номер порта]
set Version [версия сервиса]
Чтобы увидеть папки и файлы на чужом устройстве, прописываем в терминале «explorer». В нашем случае нужно найти таблицу «Customers List.xlsx» со списком проживающих в Grand Hotel.
У меня файл находился по пути Root / Home / Poulos / Desktop.
Скачиваем файл к себе на компьютер. Просто переносим его на рабочий стол и открываем, чтобы проанализировать.
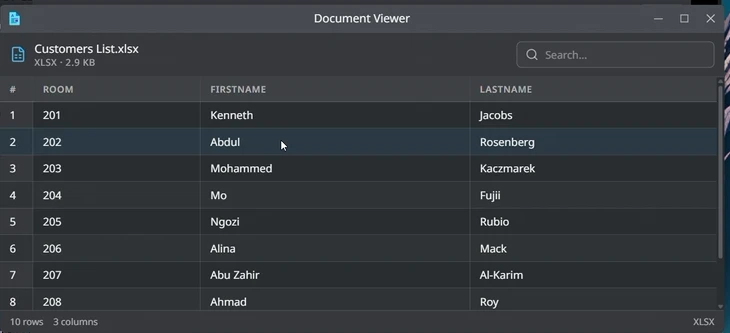
Видим, что Алина Мак проживала в номере 206. Нам нужно посмотреть, кто проживал в смежных номерах — 205 и 207. У нас есть полное имя этих людей. Каждого из них надо пробить в терминале через команду lynx.
Не забудьте прописать exit перед этим, чтобы выйти из режима эксплойта.
Один из этих людей связан с террористической организацией. Копировать её сюда я не буду. Но вам надо взять её английское название, как будет написано в терминале, и также пробить через lynx.
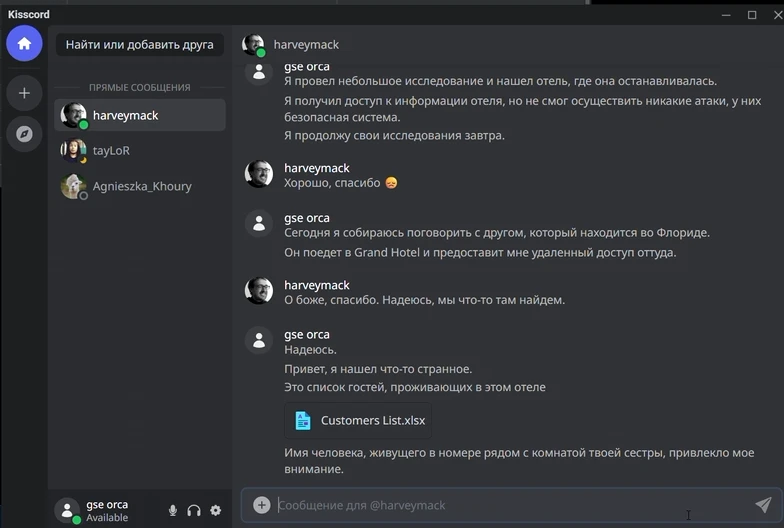
Осталось поговорить с журналистом и сказать ему, что его сестру, вероятно, украли люди, на которых она собирала компрометирующие материалы для своего расследования.
На этом вторая часть расследования «Сестра журналиста» заканчивается. Увидимся в следующем гайде.